计算机技术与软件《中级信息安全工程师(上午卷)》考前点题卷一
中级信息安全工程师
考前点题
共 75 题
455 次浏览
更新于 2026-09-28
一、单项选择题
下列每小题的选项中,只有一项是最符合题意的正确答案,多选、错选或不选均不得分。
1
依据《信息安全等级保护管理办法》要求,某政府信息化办公室按照密级为机密的标准,对单位涉密信息系统实施分级保护,其保护水平总体上不低于国家信息安全等级保护( )的水平。
- A.第二级
- B.第三级
- C.第四级
- D.第五级
2
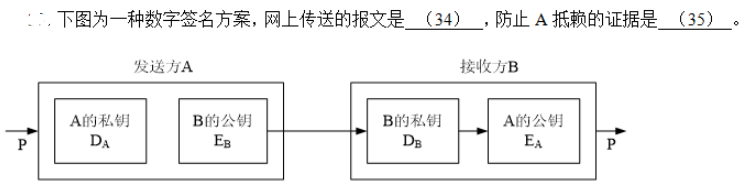
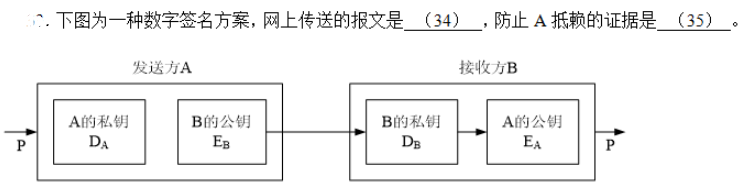 作答35空
作答35空- A.P
- B.

- C.

- D.

3
利用报文摘要算法生成报文摘要的目的是
- A.验证通信对方的身份,防止假冒
- B.对传输数据进行加密,防止数据被窃听
- C.防止发送方否认发送过的数据
- D.防止发送的报文被篡改
4
针对用户的需求,设计师提出了用物理隔离来实现网络安全的方案。经过比较,决定采用隔离网闸实现物理隔离。物理隔离的思想是( ),隔离网闸的主要实现技术不包括( 请作答此空) 。
- A.实时开关技术
- B.单向连接技术
- C.网络开关技术
- D.隔离卡技术
5
下面信息中( )包含在TCP头中而不包含在 UDP头中。
- A.目标端口号
- B.顺序号
- C.发送端口号
- D.校验号
6
下面( )地址可以应用于公共互联网中 。
- A.10.172.12.56
- B.172.32.12.23
- C.192.168.22.78
- D.172.16.33.124
7
S盒是DES中唯一的非线性部分,DES的安全强度主要取决于S盒的安全强度。DES中有( )个S盒,其中( 请作答此空 ) 。
- A.每个S盒有6个输入,4个输出
- B.每个S盒有4个输入,6个输出
- C.每个S盒有48个输入,32个输出
- D.每个S盒有32个输入,48个输出
8
S盒是DES中唯一的非线性部分,DES的安全强度主要取决于S盒的安全强度。 DES中有 (请作答此空)个S盒,其中( ) 。
- A.2
- B.4
- C.6
- D.8
9
Certificates are( )documents attesting to the ( 请作答此空 ) of a public key to an individual or other entity.They allow verification of the claim that a given public key does in fact belong to a given individual.Certificates help prevent someone from using a phony key to( )someone else.In their simplest form, certificates contain a public key and a name.As commonly used, a certificate also contains an( )date, the name of the CA that issued the certificate, a serial number, and perhaps other information.Most importantly, it contains the digital( ) of the certificate issuer.The most widely accepted format for certificates is X.509 , thus, certificates can be read or written by any application complying with X.509.
- A.connecting
- B.binding
- C.composing
- D.conducting
10
一个数据包过滤系统被设计成只允许用户许可服务的数据包进入,而过滤掉不必要的服务。这属于( )基本原则。
- A.最小特权
- B.最大共享
- C.开放系统
- D.封闭系统
11
依据《信息安全等级保护管理办法》,信息系统的安全保护等级分为 ( )级。
- A.2
- B.3
- C.4
- D.5
12
很多系统在登录时都要求用户输入以图片形式显示的一个字符串,其作用是( ) 。
- A.阻止没有键盘的用户登录
- B.欺骗非法用户
- C.防止用户利用程序自动登录
- D.限制登录次数
13
RC4是Ron Rivest为RSA设计的一种序列密码,它在美国一般密钥长度是128 位,因为受到美国出口法的限制,向外出口时限制到( )位。
- A.64
- B.56
- C.32
- D.40
14
依据《信息安全等级保护管理办法》,信息系统运营、使用单位应当依据国家有关管理规范和技术标准进行保护。国家信息安全监管部门对该级信息系统信息安全等级保护工作进行监督、检查。这种措施属于( )级。
- A.2
- B.3
- C.5
- D.6
15
《信息安全等级保护管理办法》中,信息系统受到破坏后,会对公民、法人和其他组织的合法权益产生严重损害,或者对社会秩序和公共利益造成损害,但不损害国家安全。该系统的安全保护等级为( )级。
- A.2
- B.3
- C.5
- D.6
16
主动防御是新型的杀病毒技术,其原理是( )。
- A.根据特定的指令串识别病毒程序并阻止其运行
- B.根据特定的标志识别病毒程序并阻止其运行
- C.根据特定的行为识别病毒程序并阻止其运行
- D.根据特定的程序结构识别病毒程序并阻止其运行
17
某Web网站向CA申请了数字证书。用户登录该网站时,通过验证( 请作答此空 ),可确认该数字证书的有效性,从而( ) 。
- A.CA的签名
- B.网站的签名
- C.会话密钥
- D.DES密码
18
下面属于蠕虫病毒的是( )。
- A.Worm.Sasser病毒
- B.Trojan.QQPSW病毒
- C.Backdoor.IRCBot病毒
- D.Macro.Melissa病毒
19
用于保护通信过程的初级密钥在分配时,通常的形式是(本题),利用其加密或解密时,应实施的操作是( )
- A.一次一密的明文
- B.一次一密的密文
- C.可多次使用的密文
- D.不限次数的密文
20
计算机取证是将计算机调查和分析技术应用于对潜在的、有法律效应的确定和提取。以下关于计算机取证的描述中,错误的是( )。
- A.计算机取证的通常步骤有:准备工作、保护目标计算机系统(保护现场)、确定电子证据、收集电子证据、保全电子证据
- B.计算机取证的工具有X-Ways Forensics、X-Ways Trace、FBI等
- C.计算机取证时,可先将目标主机设置为蜜罐,等待犯罪嫌疑人破坏证据时,一举抓获
- D.电子证据综合了文本、图形、图像、动画、音频及视频等多种类型的信息
21
国家密码管理局于2006年公布了“无线局域网产品须使用的系列密码算法”,其中规定签名算法应使用的算法是( )
- A.DH
- B.ECDSA
- C.ECDH
- D.CPK
22
椭圆曲线密码ECC是一种公开密钥加密算法体制, 其密码由六元组T=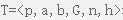 表示, 用户的私钥d的取值为( ),公钥Q的取值为( 请作答此空 ) 。利用ECC实现数字签名与利用RSA实 现数字签名的主要区别是( )。
- A.Q=dG
- B.Q=ph
- C.Q=ab G
- D.Q=hnG
23
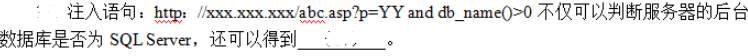
- A.
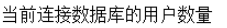
- B.
- C.
- D.
24
- A.

- B.

- C.

- D.

25
在进行域名解析过程中,由( )获取的解析结果耗时最短。
- A.主域名服务器
- B.辅域名服务器
- C.本地缓存
- D.转发域名服务器
26
针对用户的需求,设计师提出了用物理隔离来实现网络安全的方案。经过比较,决定采用隔离网闸实现物理隔离。物理隔离的思想是( 请作答此空 ),隔离网闸的主要实现技术不包括( )。
- A.内外网隔开,不能交换信息
- B.内外网隔开,但分时与另一设备建立连接,间接实现信息交换
- C.内外网隔开,但分时对一存储设备写和读,间接实现信息交换
- D.内外网隔开,但只有在经过网管人员或网管系统认可时才能连接
27
安全电子邮件使用( )协议。
- A.PGP
- B.HTTPS
- C.MIME
- D.DES
28
用于保护通信过程的初级密钥在分配时,通常的形式是( ),利用其加密或解密时,应实施的操作是(本题 )
- A.利用二级密钥解密出原始密钥
- B.利用主密钥解密出原始密钥
- C.利用二级密钥和主密钥解密出原始密钥
- D.利用自身私钥解密出原始密钥
29
在电子政务信息系统设计中应高度重视系统的 ( )设计,防止对信息的篡改、越权获取和蓄意破坏。
- A.容错
- B.结构化
- C.可用性
- D.安全性
30
Certificates are( )documents attesting to the ( )of a public key to an individual or other entity.They allow verification of the claim that a given public key does in fact belong to a given individual.Certificates help prevent someone from using a phony key to ( )someone else.In their simplest form, certificates contain a public key and a name.As commonly used, a certificate also contains an ( 请作答此空) date, the name of the CA that issued the certificate, a serial number, and perhaps other information.Most importantly, it contains the digital( )of the certificate issuer.The most widely accepted format for certificates is X.509 , thus, certificates can be read or written by any application complying with X.509.
- A.communication
- B.computation
- C.expectation
- D.expiration
31
计算机感染特洛伊木马后的典型现象是( )。
- A.程序异常退出
- B.有未知程序试图建立网络连接
- C.邮箱被垃圾邮件填满
- D.Windows系统黑屏
32
Certificates are ( )documents attesting to the( )of a public key to an individual or other entity.They allow verification of the claim that a given public key does in fact belong to a given individual.Certificates help prevent someone from using a phony key to ( ) someone else.In their simplest form, certificates contain a public key and a name.As commonly used, a certificate also contains an( ) date, the name of the CA that issued the certificate, a serial number, and perhaps other information.Most importantly, it contains the digital ( 请作答此空 ) of the certificate issuer.The most widely accepted format for certificates is X.509 , thus, certificates can be read or written by any application complying with X.509.
- A.signature
- B.mark
- C.stamp
- D.hypertext
33
在报文摘要算法MD5中,首先要进行明文分组与填充,其中分组时明文报文要按照( )位分组。
- A.128
- B.256
- C.512
- D.1024
34
HTTPS是一种安全的 HTTP 协议,它使用( 请作答此空 )来保证信息安全,使用( )来发送和接收报文。
- A.IPSec
- B.SSL
- C.SET
- D.SSH
35
下列行为不属于网络攻击的是( )。 ?
- A.连续不停Ping某台主机
- B.发送带病毒和木马的电子邮件
- C.向多个邮箱群发一封电子邮件
- D.暴力破解服务器密码
36
完整性是信息未经授权不能进行改变的特性,它要求保持信息的原样。下列方法中,不能用来保证应用系统完整性的措施是( )。
- A.安全协议
- B.纠错编码
- C.数字签名
- D.信息加密
37
杀毒软件报告发现病毒 Macro.Melissa,由该病毒名称可以推断出病毒类型是(请作答此空 ) ,这类病毒的主要感染目标是( )。
- A.文件型
- B.引导型
- C.目录型
- D.宏病毒
38
数字水印利用人类的听觉、视觉系统的特点,在图像、音频、视频中加入特定的信息,使人很难察觉 ,而通过特殊方法和步骤又能提取所加入的特定信息。数字图像的内嵌水印有很多鲜明的特点其中,加入水印后图像不能有视觉质量的下降,与原始图像对比,很难发现二者的差别属于( )。
- A.透明性
- B.机密性
- C.鲁棒性
- D.安全性
39
ICMP 协议属于因特网中的( )协议, ICMP 协议数据单元封装在( 请作答此空 )中。
- A.以太帧
- B.TCP段
- C.UDP数据报
- D.IP数据报
40
以下选项中,不属于生物特征识别方法的是( )。
- A.语音识别
- B.指纹识别
- C.气味识别
- D.身份证号识别
41
某 Web 网站向CA申请了数字证书。用户登录该网站时,通过验证( ), 可确认该数字证书的有效性,从而( 请作答此空 )。 ?
- A.向网站确认自己的身份
- B.获取访问网站的权限
- C.和网站进行双向认证
- D.验证该网站的真伪
42
Certificates are( 请作答此空 )documents attesting to the( )of a public key to an individual or other entity.They allow verification of the claim that a given public key does in fact belong to a given individual.Certificates help prevent someone from using a phony key to( )someone else.In their simplest form, certificates contain a public key and a name.As commonly used, a certificate also contains an ( )date, the name of the CA that issued the certificate, a serial number, and perhaps other information.Most importantly, it contains the digital( )of the certificate issuer.The most widely accepted format for certificates is X.509 , thus, certificates can be read or written by any application complying with X.509.
- A.text
- B.data
- C.digital
- D.structured
43
利用3DES进行加密,以下说法正确的是
- A.3DES的密钥长度是56位
- B.3DES全部使用三个不同的密钥进行三次加密
- C.3DES的安全性高于DES
- D.3DES的加密速度比DES加密速度快
44
面向身份信息的认证应用中,最简单的认证方法是( )
- A.基于数据库的认证
- B.基于摘要算法认证
- C.基于PKI认证
- D.基于账户名/口令认证
45
ICMP 协议属于因特网中的(请作答此空)协议, ICMP 协议数据单元封装在( )中。
- A.数据链路层
- B.网络层
- C.传输层
- D.会话层
46
在 Kerberos 认证系统中,用户首先向( )申请初始票据,然后从( 请作答此空 )获得会话密钥。
- A.域名服务器DNS
- B.认证服务器AS
- C.票据授予服务器TGS
- D.认证中心CA
47
在 Kerberos 认证系统中,用户首先向( 请作答此空)申请初始票据,然后从( )获得会话密钥。
- A.域名服务器DNS
- B.认证服务器AS
- C.票据授予服务器TGS
- D.认证中心CA
48
以下关于入侵检测设备的叙述中,( )是不正确的。
- A.不产生网络流量
- B.部署在靠近攻击源的地方,则很有效
- C.使用在尽可能接近受保护资源的地方
- D.必须跨接在链路上
49
《中华人民共和国刑法》( 2015 修正)侵入国家事务、国防建设、尖端科学技术领域的计算机信息系统的,处( )有期徒刑或者拘役。
- A.一年以上
- B.三年以下
- C.五年以上
- D.三年以上七年以下
50
( )是应用系统工程的观点、方法,分析网络系统安全防护、监测和应急恢复。这一原则要求在进行安全规划设计时充分考虑各种安全措施的一致性,不要顾此失彼。
- A.木桶原则
- B.整体原则
- C.等级性原则
- D.动态化原则
51
以下网络攻击中,( )属于被动攻击
- A.拒绝服务攻击
- B.重放
- C.假冒
- D.窃听
52
IPSec的加密和认证过程中所使用的密钥由( )机制来生成和分发。
- A.ESP
- B.IKE
- C.TGS
- D.AH
53
椭圆曲线密码ECC是一种公开密钥加密算法体制,其密码由六元组T=表示, 用户的私钥d的取值为( ),公钥Q的取值为( )。 利用ECC实现数字签名与利用RSA实 现数字签名的主要区别是(请作答此空)
表示, 用户的私钥d的取值为( ),公钥Q的取值为( )。 利用ECC实现数字签名与利用RSA实 现数字签名的主要区别是(请作答此空)- A.ECC签名后的内容中没有原文,而RSA签名后的内容中包含原文
- B.ECC签名后的内容中包含原文,而RSA签名后的内容中没有原文
- C.ECC签名需要使用自己的公钥,而RSA签名需要使用对方的公钥
- D.ECC验证签名需要使用自己的私钥,而RSA验证签名需要使用对方的公钥
54
代理服务器防火墙主要使用代理技术来阻断内部网络和外部网络之间的通信,达到隐蔽内部网络的目的。以下关于代理服务器防火墙的叙述中,( )是不正确的。
- A.仅“可以信赖的”代理服务才允许通过
- B.由于已经设立代理,因此任何外部服务都可以访问
- C.允许内部主机使用代理服务器访问Internet
- D.不允许外部主机连接到内部安全网络
55
窃取是对( )的攻击,DDos攻击破坏了(请作答此空) 。
- A.可用性
- B.保密性
- C.完整性
- D.真实性
56
在X.509标准中,不包含在数字证书中的数据域是( )。
- A.序列号
- B.签名算法
- C.认证机构的签名
- D.私钥
57
公钥体系中,用户甲发送给用户乙的数据要用( )进行加密。
- A.甲的公钥
- B.甲的私钥
- C.乙的公钥
- D.乙的私钥
58
报文摘要算法SHA-1输出的位数是
- A.100位
- B.128位
- C.160位
- D.180位
59
窃取是对( 请作答此空 )的攻击, DDos攻击破坏了( )。
- A.可用性
- B.保密性
- C.完整性
- D.真实性
60
在信息系统安全管理中,业务流控制、路由选择控制和审计跟踪等技术主要用于提高信息系统的( )。
- A.保密性
- B.可用性
- C.完整性
- D.不可抵赖性
61
下列网络攻击行为中,属于DoS攻击的是( )
- A.特洛伊木马攻击
- B.SYN Flooding攻击
- C.端口欺骗攻击
- D.IP欺骗攻击
62
依据《中华人民共和国网络安全法》,某大学购买了上网行为管理设备,安装时设定设备日志应该保存( )。
- A.1个月
- B.3个月
- C.6个月
- D.12个月
63
杀毒软件报告发现病毒Macro.Melissa,由该病毒名称可以推断出病毒类型是( )这类病毒的主要感染目标是( 请作答此空 )。
- A.exe或.com可执行文件
- B.Word或Excel文件
- C.DLL系统文件
- D.磁盘引导区
64
ARP 协议的作用是( ) ,它的协议数据单元封装在( )中传送。 ARP请求是采用( 请作答此空 )方式发的。
- A.单播
- B.组播
- C.广播
- D.点播
65
椭圆曲线密码ECC是一种公开密钥加密算法体制, 其密码由六元组T=表示, 用户的私钥d的取值为( 请作答此空),公钥Q的取值为( ) 。利用ECC实现数字签名与利用RSA实 现数字签名的主要区别是( )。
表示, 用户的私钥d的取值为( 请作答此空),公钥Q的取值为( ) 。利用ECC实现数字签名与利用RSA实 现数字签名的主要区别是( )。- A.0~n-1间的随机数
- B.0~n-1间的一个素数
- C.0~p-1间的随机数
- D.0~p-1间的一个素数
66
数字水印常用算法中,( )算法将信息嵌入到随机选择的图像点中最不重要的像素位上。
- A.Patchwork
- B.LSB
- C.DCT
- D.NEC
67
HTTPS是一种安全的HTTP协议,它使用( )来保证信息安全,使用( 请作答此空 )来发送和接收报文。
- A.TCP的443端口
- B.UDP的443端口
- C.TCP 的80 端口
- D.UDP的80端口
68
以下用于在网络应用层和传输层之间提供加密方案的协议是( )
- A.PGP
- B.SSL
- C.IPSec
- D.DES
69
Certificates are( )documents attesting to the( )of a public key to an individual or other entity.They allow verification of the claim that a given public key does in fact belong to a given individual.Certificates help prevent someone from using a phony key to (请作答此空 )someone else.In their simplest form, certificates contain a public key and a name.As commonly used, a certificate also contains an ( )date, the name of the CA that issued the certificate, a serial number, and perhaps other information.Most importantly, it contains the digital ( )of the certificate issuer.The most widely accepted format for certificates is X.509 , thus, certificates can be read or written by any application complying with X.509.
- A.impersonate
- B.personate
- C.damage
- D.control
70
打电话请求密码属于( )攻击方式。
- A.木马
- B.社会工程
- C.电话窃听攻击
- D.电话系统漏洞
71
下列算法中,不属于非对称加密算法的是
- A.ECC
- B.DSA
- C.RSA
- D.RC5
72
数字水印空间域算法中,( )算法利用像素的统计特征将信息嵌入像素的亮度值中。该算法先对图像分块,再对每个图像块进行嵌入操作,可以加入更多信息。
- A.Patchwork
- B.LSB
- C.DCT
- D.NEC
73
ARP 协议的作用是(请作答此空 ),它的协议数据单元封装在( )中传送。 ARP请求是采用( )方式发送的。
- A.由MAC地址求IP地址
- B.由IP地址求MAC地址
- C.由IP地址查域名
- D.由域名查IP地址
74
ARP 协议的作用是( ),它的协议数据单元封装在( 请作答此空 )中传送。 ARP请求是采用( )方式发送的。
- A.IP分组
- B.以太帧
- C.TCP段
- D.UDP报文
75
如果一个登录处理子系统允许处理一个特定的用户识别码,以绕过通常的口令检查,则这种威胁属于( )
- A.假冒
- B.授权侵犯
- C.旁路控制
- D.陷门
输入阅读码
查看答案与解析需要输入阅读码