2022年5月计算机技术与软件《中级信息安全工程师(下午卷)》试题(网友回忆版)
一、问答题
根据题意回答合理正确答案。
1.
试题一(共20分)阅读下列说明和图,回答问题1至问题5,将解答填入答题纸的对应栏内。
【说明】已知某公司网络环境结构主要由三个部分组成,分别是DMZ区、内网办公区和生产区,其拓扑结构如图1-1所示。信息安全部的王工正在按照等级保护2.0的要求对部分业务系统开展安全配置。图1-1当中,网站服务器的IP地址是192.168.70.140,数据库服务器的IP地址是192.168.70.141,信息安全部计算机所在网段为192.168.11.1/24,王工所使用的办公电脑IP地址为192.168.11.2。
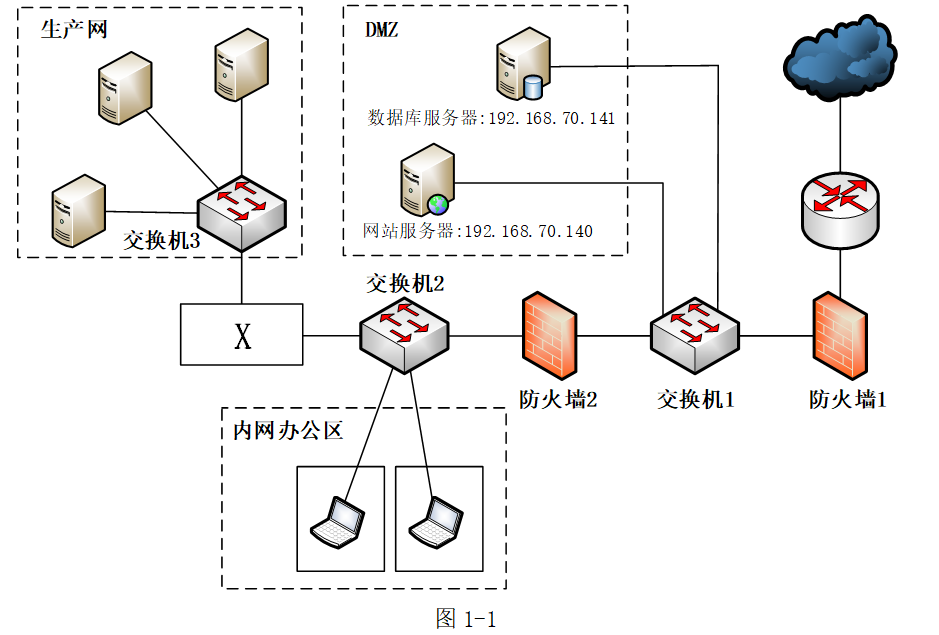
【问题1】(2分)为了防止生产网受到外部的网络安全威胁,安全策略要求生产网和其他网之间部署安全隔离装置,隔离强度达到接近物理隔离。请问图中X最有可能代表的安全设备是什么?
【问题2】(2分)防火墙是网络安全区域边界保护的重要技术,防火墙防御体系结构主要有基于双宿主主机防火墙、基于代理型防火墙和基于屏蔽子网的防火墙。图1-1拓扑图中的防火墙布局属于哪种体系结构类型?
【问题3】(2分)通常网络安全需要建立四道防线,第一道是保护,阻止网络入侵;第二道是监测,及时发现入侵和破坏;第三道是响应,攻击发生时确保网络打不垮;第四道是恢复,使网络在遭受攻击时能以最快速度起死回生。请问拓扑图1-1中防火墙1属于第几道防线?
【问题4】(6分)图1-1中防火墙1和防火墙2都采用Ubuntu系统自带的iptables防火墙,其默认的过滤规则如图1-2所示。
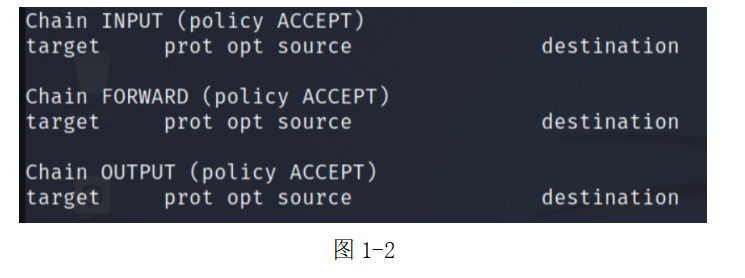
(1)请说明上述防火墙采取的是白名单还是黑名单安全策略。(2)图1-2显示的是iptables哪个表的信息,请写出表名。(3)如果要设置iptables防火墙默认不允许任何数据包进入,请写出相应命令。
【问题5】(8分)DMZ区的网站服务器是允许互联网进行访问的,为了实现这个目标,王工需要对防火墙1进行有效配置。同时王工还需要通过防火墙2对网站服务器和数据库服务器进行日常运维。(1)防火墙1应该允许哪些端口通过?(2)请编写防火墙1上实现互联网只能访问网站服务器的iptables过滤规则。(3)请写出王工电脑的子网掩码。(4)为了使王工能通过SSH协议远程运维DMZ区中的服务器,请编写防火墙2的iptables过滤规则。
【说明】已知某公司网络环境结构主要由三个部分组成,分别是DMZ区、内网办公区和生产区,其拓扑结构如图1-1所示。信息安全部的王工正在按照等级保护2.0的要求对部分业务系统开展安全配置。图1-1当中,网站服务器的IP地址是192.168.70.140,数据库服务器的IP地址是192.168.70.141,信息安全部计算机所在网段为192.168.11.1/24,王工所使用的办公电脑IP地址为192.168.11.2。
【问题1】(2分)为了防止生产网受到外部的网络安全威胁,安全策略要求生产网和其他网之间部署安全隔离装置,隔离强度达到接近物理隔离。请问图中X最有可能代表的安全设备是什么?
【问题2】(2分)防火墙是网络安全区域边界保护的重要技术,防火墙防御体系结构主要有基于双宿主主机防火墙、基于代理型防火墙和基于屏蔽子网的防火墙。图1-1拓扑图中的防火墙布局属于哪种体系结构类型?
【问题3】(2分)通常网络安全需要建立四道防线,第一道是保护,阻止网络入侵;第二道是监测,及时发现入侵和破坏;第三道是响应,攻击发生时确保网络打不垮;第四道是恢复,使网络在遭受攻击时能以最快速度起死回生。请问拓扑图1-1中防火墙1属于第几道防线?
【问题4】(6分)图1-1中防火墙1和防火墙2都采用Ubuntu系统自带的iptables防火墙,其默认的过滤规则如图1-2所示。
(1)请说明上述防火墙采取的是白名单还是黑名单安全策略。(2)图1-2显示的是iptables哪个表的信息,请写出表名。(3)如果要设置iptables防火墙默认不允许任何数据包进入,请写出相应命令。
【问题5】(8分)DMZ区的网站服务器是允许互联网进行访问的,为了实现这个目标,王工需要对防火墙1进行有效配置。同时王工还需要通过防火墙2对网站服务器和数据库服务器进行日常运维。(1)防火墙1应该允许哪些端口通过?(2)请编写防火墙1上实现互联网只能访问网站服务器的iptables过滤规则。(3)请写出王工电脑的子网掩码。(4)为了使王工能通过SSH协议远程运维DMZ区中的服务器,请编写防火墙2的iptables过滤规则。
参考答案详见解析
解析【问题1】网闸
分析:图中最有有可能代表的设备是网闸,安全隔离网闸是一种由带有多种控制功能专用硬件在电路上切断网络之间的链路层连接,并能够在网络间进行安全适度的应用数据交换的网络安全设备。
【问题2】基于屏蔽子网的防火墙
分析::常见的防火墙体系结构
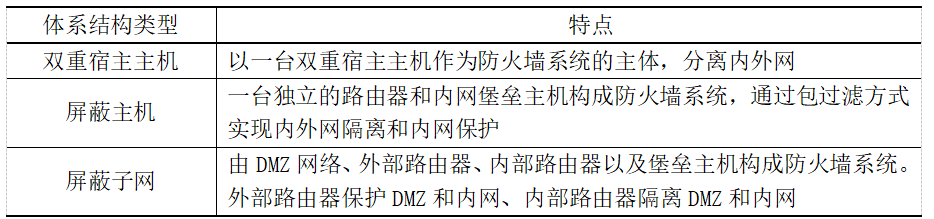
本题中可以明显地看到存在存在有防火墙1、DMZ网络和防火墙2等部分,因此拓扑图中的防火墙布局属于屏蔽子网的防火墙。
【问题3】第一道防线
分析:纵深防御模型的基本思路就是将信息网络安全防护措施有机组合起来,针对保护对象,部署合适的安全措施,形成多道保护线,各安全防护措施能够互相支持和补救,尽可能地阻断攻击者的威胁。目前,安全业界认为网络需要建立四道防线:安全保护是网络的第一道防线,能够阻止对网络的入侵和危害;安全监测是网络的第二道防线,可以及时发现入侵和破坏;实时响应是网络的第三道防线,当攻击发生时维持网络“打不垮”;恢复是网络的第四道防线,使网络在遭受攻击后能以最快的速度“起死回生”,最大限度地降低安全事件带来的损失。显然,防火墙1位于纵深防御模型的最外层,作为安全保护的第一道防线,阻止互联网对内网的入侵和危害。
【问题4】(1)黑名单(2)Filter(3)iptables -P FORWARD DROP或者iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)
分析:(1)黑名单安全策略:当链的默认策略为ACCEPT时,链中的规则对应的动作应该为DROP或者REJECT,表示只有匹配到规则的报文才会被拒绝,没有被规则匹配到的报文都会被默认接受。白名单安全策略:当链的默认策略为DROP时,链中的规则对应的动作应该为ACCEPT,表示只有匹配到规则的报文才会被放行,没有被规则匹配到的报文都会被默认拒绝。图1-2中链的默认策略是ACCEPT,防火墙采取的是黑名单策略。(2)在iptables中内建的规则表有三个:nat、mangle和filter。这三个规则表的功能如下:●nat:此规则表拥有prerouting和postrouting两个规则链,主要功能是进行一对一、一对多、多对多等地址转换工作(snat、dnat),这个规则表在网络工程中使用得非常频繁。●mangle:此规则表拥有prerouting、forward和postrouting三个规则链。除了进行网络地址转换外,还在某些特殊应用中改写数据包的ttl、tos的值等,这个规则表使用得很少,因此在这里不做过多讨论。●filter:这个规则表是默认规则表,拥有input、forward和output三个规则链,它是用来进行数据包过滤的处理动作(如drop、accept或reject等),通常的基本规则都建立在此规则表中。 图1-2中的iptables的默认规则链是INPUT、FORWARD和OUTPUT,所以显示的是filter表的相关信息。(3)防火墙1和防火墙2都需要经过路由判断后进行转发,即目的地不是本机的数据包执行的规则。所以需要修改FORWARD规则链的默认策略为DROP或者REJECT。题干要求的是默认不允许任何数据包进入,命令如下:iptables -P FORWARD DROP或者iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)
【问题5】(1)80和443(2)iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)iptables -t filter -A FORWARD -d 192.168.70.140 -p tcp --dport 80 -j ACCEPTiptables -t filter -A FORWARD -d 192.168.70.140 -p tcp --dport 443 -j ACCEPT(3)255.255.255.0(4)iptables -t filter -A FORWARD -s 192.168.11.2 -d 192.168.70.140/24 -p tcp --dport 22 -j ACCEPTiptables -t filter -A FORWARD -s 192.168.70.140/24 -d 192.168.11.2 -p tcp --sport 22 -j ACCEPT
分析:(1)网站服务器提供的是web服务,使用HTTP和HTTPS,对应的默认端口是80和443。(2)首先设置iptables防火墙默认不允许任何数据包进入,即采用白名单策略,然后在filter表的FORWARD链中添加一条允许目标端口80和443的TCP服务。规则如下iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)iptables -t filter -A FORWARD -p tcp --dport 80 -j ACCEPTiptables -t filter -A FORWARD -p tcp --dport 443 -j ACCEPT(3)网工IP地址位于信息安全部计算机所在网段为192.168.11.1/24,/24就是掩码,点分十进制表示为255.255.255.0(4)SSH协议是基于TCP的22号端口,所以在配置iptables需要设置源地址为网工办公电脑的IP地址、目标地址为DMZ区域所使用的IP地址、协议是TCP协议、目标端口是22的数据流的允许通过的规则,以及一条反向允许通过的规则。即:iptables -t filter -A FORWARD -s 192.168.11.2 -d 192.168.70.140/24 -p tcp --dport 22 -j ACCEPTiptables -t filter -A FORWARD -s 192.168.70.140/24 -d 192.168.11.2 -p tcp --sport 22 -j ACCEPT
分析:图中最有有可能代表的设备是网闸,安全隔离网闸是一种由带有多种控制功能专用硬件在电路上切断网络之间的链路层连接,并能够在网络间进行安全适度的应用数据交换的网络安全设备。
【问题2】基于屏蔽子网的防火墙
分析::常见的防火墙体系结构
本题中可以明显地看到存在存在有防火墙1、DMZ网络和防火墙2等部分,因此拓扑图中的防火墙布局属于屏蔽子网的防火墙。
【问题3】第一道防线
分析:纵深防御模型的基本思路就是将信息网络安全防护措施有机组合起来,针对保护对象,部署合适的安全措施,形成多道保护线,各安全防护措施能够互相支持和补救,尽可能地阻断攻击者的威胁。目前,安全业界认为网络需要建立四道防线:安全保护是网络的第一道防线,能够阻止对网络的入侵和危害;安全监测是网络的第二道防线,可以及时发现入侵和破坏;实时响应是网络的第三道防线,当攻击发生时维持网络“打不垮”;恢复是网络的第四道防线,使网络在遭受攻击后能以最快的速度“起死回生”,最大限度地降低安全事件带来的损失。显然,防火墙1位于纵深防御模型的最外层,作为安全保护的第一道防线,阻止互联网对内网的入侵和危害。
【问题4】(1)黑名单(2)Filter(3)iptables -P FORWARD DROP或者iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)
分析:(1)黑名单安全策略:当链的默认策略为ACCEPT时,链中的规则对应的动作应该为DROP或者REJECT,表示只有匹配到规则的报文才会被拒绝,没有被规则匹配到的报文都会被默认接受。白名单安全策略:当链的默认策略为DROP时,链中的规则对应的动作应该为ACCEPT,表示只有匹配到规则的报文才会被放行,没有被规则匹配到的报文都会被默认拒绝。图1-2中链的默认策略是ACCEPT,防火墙采取的是黑名单策略。(2)在iptables中内建的规则表有三个:nat、mangle和filter。这三个规则表的功能如下:●nat:此规则表拥有prerouting和postrouting两个规则链,主要功能是进行一对一、一对多、多对多等地址转换工作(snat、dnat),这个规则表在网络工程中使用得非常频繁。●mangle:此规则表拥有prerouting、forward和postrouting三个规则链。除了进行网络地址转换外,还在某些特殊应用中改写数据包的ttl、tos的值等,这个规则表使用得很少,因此在这里不做过多讨论。●filter:这个规则表是默认规则表,拥有input、forward和output三个规则链,它是用来进行数据包过滤的处理动作(如drop、accept或reject等),通常的基本规则都建立在此规则表中。 图1-2中的iptables的默认规则链是INPUT、FORWARD和OUTPUT,所以显示的是filter表的相关信息。(3)防火墙1和防火墙2都需要经过路由判断后进行转发,即目的地不是本机的数据包执行的规则。所以需要修改FORWARD规则链的默认策略为DROP或者REJECT。题干要求的是默认不允许任何数据包进入,命令如下:iptables -P FORWARD DROP或者iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)
【问题5】(1)80和443(2)iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)iptables -t filter -A FORWARD -d 192.168.70.140 -p tcp --dport 80 -j ACCEPTiptables -t filter -A FORWARD -d 192.168.70.140 -p tcp --dport 443 -j ACCEPT(3)255.255.255.0(4)iptables -t filter -A FORWARD -s 192.168.11.2 -d 192.168.70.140/24 -p tcp --dport 22 -j ACCEPTiptables -t filter -A FORWARD -s 192.168.70.140/24 -d 192.168.11.2 -p tcp --sport 22 -j ACCEPT
分析:(1)网站服务器提供的是web服务,使用HTTP和HTTPS,对应的默认端口是80和443。(2)首先设置iptables防火墙默认不允许任何数据包进入,即采用白名单策略,然后在filter表的FORWARD链中添加一条允许目标端口80和443的TCP服务。规则如下iptables -t filter -P FORWARD DROP(DROP更改为REJECT也符合题意)iptables -t filter -A FORWARD -p tcp --dport 80 -j ACCEPTiptables -t filter -A FORWARD -p tcp --dport 443 -j ACCEPT(3)网工IP地址位于信息安全部计算机所在网段为192.168.11.1/24,/24就是掩码,点分十进制表示为255.255.255.0(4)SSH协议是基于TCP的22号端口,所以在配置iptables需要设置源地址为网工办公电脑的IP地址、目标地址为DMZ区域所使用的IP地址、协议是TCP协议、目标端口是22的数据流的允许通过的规则,以及一条反向允许通过的规则。即:iptables -t filter -A FORWARD -s 192.168.11.2 -d 192.168.70.140/24 -p tcp --dport 22 -j ACCEPTiptables -t filter -A FORWARD -s 192.168.70.140/24 -d 192.168.11.2 -p tcp --sport 22 -j ACCEPT
2.
试题二(共20分)阅读下列说明,回答问题1至问题5,将解答填入答题纸的对应栏内。
【说明】Linux系统中所有内容都是以文件的形式保存和管理的,即一切皆文件。普通文本、音视频、二进制程序是文件,目录是文件,硬件设备(键盘、监视器、硬盘、打印机)是文件,就连网络套接字等也都是文件。在Linux Ubuntu系统下执行ls -l命令后显示的结果如图2-1所示。
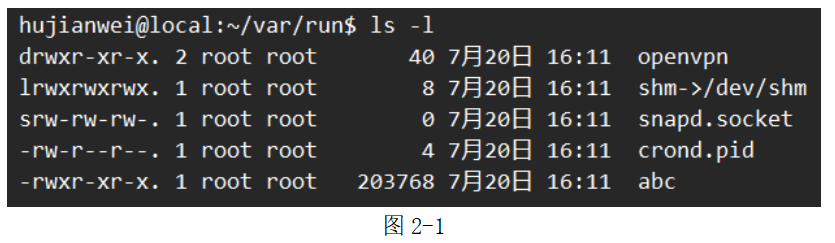
【问题1】(2分)请问执行上述命令的用户是普通用户还是超级用户?
【问题2】(3分)(1)请给出图2-1中属于普通文件的文件名。(2)请给出图2-1中的目录文件名。(3)请给出图2-1中的符号链接文件名。
【问题3】(2分)符号链接作为Linux系统中的一种文件类型,它指向计算机上的另一个文件或文件夹。符号链接类似于Windows中的快捷方式。如果要在当前目录下,创建图2-1中所示的符号链接,请给出相应命令。
【问题4】(3分)当源文件(或目录)被移动或者被删除时,指向它的符号链接就会失效。(1)请给出命令,实现列出/home目录下各种类型(如:文件、目录及子目录)的所有失效链接。(2)在(1)基础上,完善命令以实现删除所有失效链接。
【问题5】(10分)Linux系统的权限模型由文件的所有者、文件的组、所有其他用户以及读(r)、写(w)、执行(x)组成。(1)请写出第一个文件的数字权限表示;(2)请写出最后一个文件的数字权限表示;(3)请写出普通用户执行最后一个文件后的有效权限;(4)请给出去掉第一个文件的‘x’权限的命令。(5)执行(4)给出的命令后,请说明root用户能否进入该文件。
【说明】Linux系统中所有内容都是以文件的形式保存和管理的,即一切皆文件。普通文本、音视频、二进制程序是文件,目录是文件,硬件设备(键盘、监视器、硬盘、打印机)是文件,就连网络套接字等也都是文件。在Linux Ubuntu系统下执行ls -l命令后显示的结果如图2-1所示。
【问题1】(2分)请问执行上述命令的用户是普通用户还是超级用户?
【问题2】(3分)(1)请给出图2-1中属于普通文件的文件名。(2)请给出图2-1中的目录文件名。(3)请给出图2-1中的符号链接文件名。
【问题3】(2分)符号链接作为Linux系统中的一种文件类型,它指向计算机上的另一个文件或文件夹。符号链接类似于Windows中的快捷方式。如果要在当前目录下,创建图2-1中所示的符号链接,请给出相应命令。
【问题4】(3分)当源文件(或目录)被移动或者被删除时,指向它的符号链接就会失效。(1)请给出命令,实现列出/home目录下各种类型(如:文件、目录及子目录)的所有失效链接。(2)在(1)基础上,完善命令以实现删除所有失效链接。
【问题5】(10分)Linux系统的权限模型由文件的所有者、文件的组、所有其他用户以及读(r)、写(w)、执行(x)组成。(1)请写出第一个文件的数字权限表示;(2)请写出最后一个文件的数字权限表示;(3)请写出普通用户执行最后一个文件后的有效权限;(4)请给出去掉第一个文件的‘x’权限的命令。(5)执行(4)给出的命令后,请说明root用户能否进入该文件。
参考答案详见解析
解析【问题1】普通用户
分析:Linux Ubuntu系统中打开一个终端窗口时,首先看到的是Shell的提示符,Ubuntu系统的标准提示符包括了用户登录名、登入的机器名、当前所在的工作目录和提示符号。其中普通用户提示符号为$,超级用户提示符号为#。图中的hujianwei是用户名,显然是普通用户,Linux Ubuntu系统的超级用户的用户名为root。
【问题2】(1)crond.pid、abc(2)openvpn(3)shm->/dev/shm
分析:Linux Ubuntu系统下文件的权限位共有十个:按照1bit,3bit,3bit,3bit划分为4组。第1组只有1位,用于表示文件类型;第2组是第2~4位,用于表示文件拥有者对该文件所拥有的权限;第3组是第5~7位,表示文件所有者的属组对该文件所拥有的权限;第4组是第8~10位,表示其他人(除了拥有者和所属组之外的人)对该文件所拥有的权限。其中第1位文件类型分为普通文件、目录文件、特殊文件、管道文件、套接字文件、符号链接文件。文件类型对应制定符号参见下表: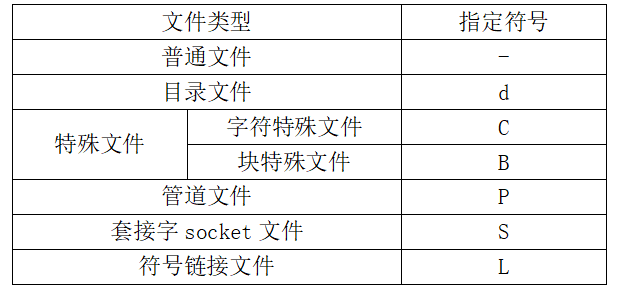 ls -l命令列出的5个文件中,第1个文件的权限位第1位是“d”,表示这个文件是一个目录;第2个文件的权限位第1位是“l”,表示符号链接文件;第3个文件的权限位第1位是“s”,表示套接字文件;第4、5个文件的权限位第1位是“-”,表示普通文件;
【问题3】在Linux Ubuntu系统下创建符号链接的命令是ln。(这里需要注意windows下的类似命令是mklink)ln 命令的基本格式:ln [选项] 源文件 目标文件选项-s表示创建软链接,在图中,文件名“shm->/dev/shm”中符号“->”前的shm是目标文件,符号“->”后的/dev/shm是源文件,所以创建途中的符号链接的命令如下:hujianwei@local:~/var/run$ ln -s /dev/shm shm
【问题4】(1)find /home -xtype l -print(2)find /home -xtype l -exec rm {} \;Creati
分析:(1)当源文件(或目录)被移动或者被删除时,指向它的符号链接就会失效。过多的失效链接会影响系统的管理及性能,可以使用find命令按文件类型对失效链接进行搜索。find命令的格式如下:find path -option [-print] [-exec -ok command ] {} \;根据题意,参数path路径应该为/home;选项参数使用文件类型有很多,其中使用-xtype l 或 -type l指定类型为失效链接文件,使用-print将文件或目录名称列出到标准输出。find /home -xtype l -print(2)用find命令时,还可以同时使用exec选项后面跟随着所要执行的命令或脚本,其中删除的shell命令是rm,然后是一对儿{},一个空格和一个\,最后是一个分号。所以可以在第(1)问的基础上加上“-exec rm {} \;”来完成删除失效链接操作。find /home -xtype l -exec rm {} \;
【问题5】(1)755(2)755(3)可读、不可写、可执行(4)chmod a-x openvpn或者chmod 644 openvpn(5)执行(4)命令后,第一个文件的所有者root权限为可读、可写、不可执行,不可执行即不能进入该文件。
分析:(1)第一个文件的权限是drwxr-xr-x,因此第2~4位对应111,即十进制数7;第5~7位对应的是101,即十进制数5;8~10位对应101,即十进制数5;所以第一个文件的数字权限表示为755。(2)同理,最后一个文件的权限是-rwxr-xr-x,2~4位对应111,即7;5~7位对应101,即5;8~10位对应101,即5;所以最后一个文件的数字权限也表示为755。(3)普通用户有效权限对应的是8~10位代表的权限,r-x表示有效权限是可读、不可写、可执行。(4)修改权限的命令是chmod,可以使用权限设定字符来设定,也可以使用数字权限来设定。语法:chmod [who] [+/-/=] [mode] 文件名。chmod a-x openvpn或者chmod 644 openvpna表示所有用户,-表示去掉对应权限。(5)执行第(4)问的命令后,第一个文件的权限由drwxr-xr-x变成了drw-r--r--,该文件的所有者root对于的权限是rw-,即可读、可写、不可执行。文件夹的读权限代表能否查看文件夹中的东西;文件夹的写权限代表能否在文件夹中添新东西;文件夹的执行权限代表能否进入文件夹。第一个文件是文件夹,如果不可执行,那么就无法通过cd命令进入到该文件夹。
分析:Linux Ubuntu系统中打开一个终端窗口时,首先看到的是Shell的提示符,Ubuntu系统的标准提示符包括了用户登录名、登入的机器名、当前所在的工作目录和提示符号。其中普通用户提示符号为$,超级用户提示符号为#。图中的hujianwei是用户名,显然是普通用户,Linux Ubuntu系统的超级用户的用户名为root。
【问题2】(1)crond.pid、abc(2)openvpn(3)shm->/dev/shm
分析:Linux Ubuntu系统下文件的权限位共有十个:按照1bit,3bit,3bit,3bit划分为4组。第1组只有1位,用于表示文件类型;第2组是第2~4位,用于表示文件拥有者对该文件所拥有的权限;第3组是第5~7位,表示文件所有者的属组对该文件所拥有的权限;第4组是第8~10位,表示其他人(除了拥有者和所属组之外的人)对该文件所拥有的权限。其中第1位文件类型分为普通文件、目录文件、特殊文件、管道文件、套接字文件、符号链接文件。文件类型对应制定符号参见下表:
ls -l命令列出的5个文件中,第1个文件的权限位第1位是“d”,表示这个文件是一个目录;第2个文件的权限位第1位是“l”,表示符号链接文件;第3个文件的权限位第1位是“s”,表示套接字文件;第4、5个文件的权限位第1位是“-”,表示普通文件;【问题3】在Linux Ubuntu系统下创建符号链接的命令是ln。(这里需要注意windows下的类似命令是mklink)ln 命令的基本格式:ln [选项] 源文件 目标文件选项-s表示创建软链接,在图中,文件名“shm->/dev/shm”中符号“->”前的shm是目标文件,符号“->”后的/dev/shm是源文件,所以创建途中的符号链接的命令如下:hujianwei@local:~/var/run$ ln -s /dev/shm shm
【问题4】(1)find /home -xtype l -print(2)find /home -xtype l -exec rm {} \;Creati
分析:(1)当源文件(或目录)被移动或者被删除时,指向它的符号链接就会失效。过多的失效链接会影响系统的管理及性能,可以使用find命令按文件类型对失效链接进行搜索。find命令的格式如下:find path -option [-print] [-exec -ok command ] {} \;根据题意,参数path路径应该为/home;选项参数使用文件类型有很多,其中使用-xtype l 或 -type l指定类型为失效链接文件,使用-print将文件或目录名称列出到标准输出。find /home -xtype l -print(2)用find命令时,还可以同时使用exec选项后面跟随着所要执行的命令或脚本,其中删除的shell命令是rm,然后是一对儿{},一个空格和一个\,最后是一个分号。所以可以在第(1)问的基础上加上“-exec rm {} \;”来完成删除失效链接操作。find /home -xtype l -exec rm {} \;
【问题5】(1)755(2)755(3)可读、不可写、可执行(4)chmod a-x openvpn或者chmod 644 openvpn(5)执行(4)命令后,第一个文件的所有者root权限为可读、可写、不可执行,不可执行即不能进入该文件。
分析:(1)第一个文件的权限是drwxr-xr-x,因此第2~4位对应111,即十进制数7;第5~7位对应的是101,即十进制数5;8~10位对应101,即十进制数5;所以第一个文件的数字权限表示为755。(2)同理,最后一个文件的权限是-rwxr-xr-x,2~4位对应111,即7;5~7位对应101,即5;8~10位对应101,即5;所以最后一个文件的数字权限也表示为755。(3)普通用户有效权限对应的是8~10位代表的权限,r-x表示有效权限是可读、不可写、可执行。(4)修改权限的命令是chmod,可以使用权限设定字符来设定,也可以使用数字权限来设定。语法:chmod [who] [+/-/=] [mode] 文件名。chmod a-x openvpn或者chmod 644 openvpna表示所有用户,-表示去掉对应权限。(5)执行第(4)问的命令后,第一个文件的权限由drwxr-xr-x变成了drw-r--r--,该文件的所有者root对于的权限是rw-,即可读、可写、不可执行。文件夹的读权限代表能否查看文件夹中的东西;文件夹的写权限代表能否在文件夹中添新东西;文件夹的执行权限代表能否进入文件夹。第一个文件是文件夹,如果不可执行,那么就无法通过cd命令进入到该文件夹。
3.
试题三(共18分)阅读下列说明和图,回答问题1至问题9,将解答填入答题纸的对应栏内。
【说明】Windows系统日志是记录系统中硬件、软件和系统问题的信息,同时还可以监视系统中发生的事件。用户可以通过它来检查错误发生的原因,或者寻找受到攻击时攻击者留下的痕迹。有一天,王工在夜间的例行安全巡检过程中,发现有异常日志告警,通过查看NTA全流量分析设备,找到了对应的可疑流量,请分析其中可能的安全事件。
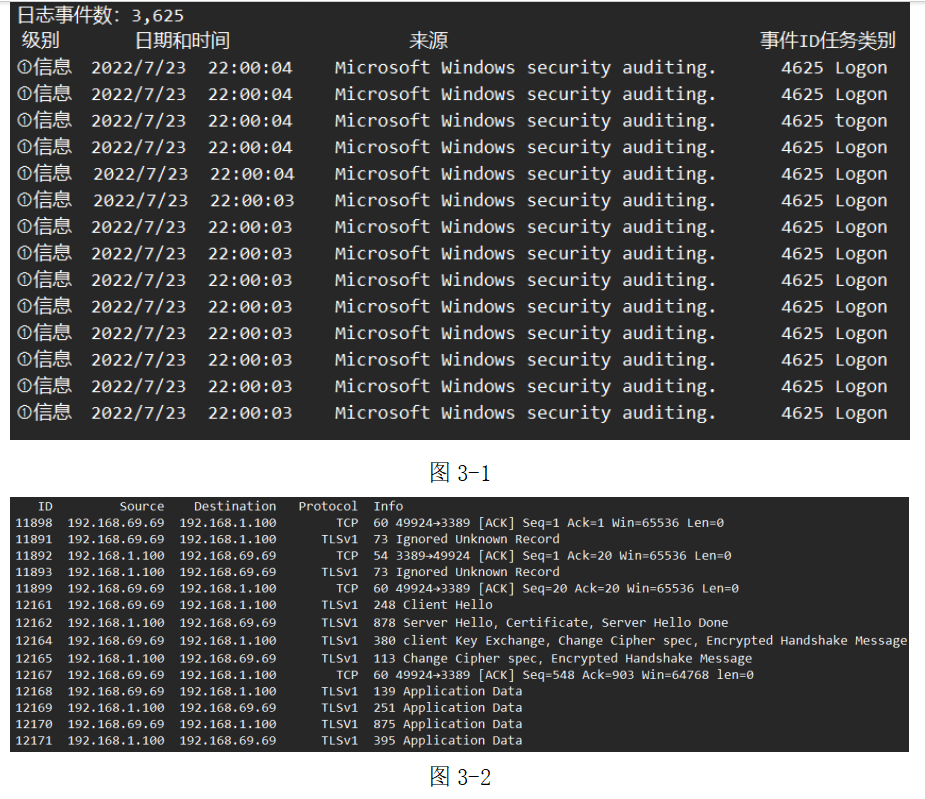
【问题1】(2分)Windows系统提供的日志有三种类型,分别是系统日志、应用程序日志和安全日志,请问图3-1的日志最有可能来自哪种类型的日志?
【问题2】(2分)请选择Windows系统所采用的记录日志信息的文件格式后缀名。备选项:A.log B.txt C.xml D.evt
【问题3】(2分)访问Windows系统中的日志记录有多种方法,请问通过命令行窗口快速访问日志的命令名字(事件查看器)是什么?
【问题4】(2分)Windows系统通过事件ID来记录不同的系统行为,图3-1的事件ID为4625,请结合任务类别,判断导致上述日志的最有可能的情况。备选项:A.本地成功登录B. 网络失败登录 C.网络成功登录D. 本地失败登录
【问题5】(2分)王工通过对攻击流量的关联分析定位到了图3-2所示的网络分组,请指出上述攻击针对的是哪一个端口。
【问题6】(2分)如果要在Wireshark当中过滤出上述流量分组,请写出在显示过滤框中应输入的过滤表达式。
【问题7】(2分)Windows系统为了实现安全的远程登录使用了tls协议,请问图3-2中,服务器的数字证书是在哪一个数据包中传递的?通信双方是从哪一个数据包开始传递加密数据的?请给出对应数据包的序号。
【问题8】(2分)网络安全事件可分为有害程序事件、网络攻击事件、信息破坏事件、信息内容安全事件、设备设施故障、灾害性事件和其他事件。请问上述攻击属于哪一种网络安全事件?
【问题9】(2分)此类攻击针对的是三大安全目标即保密性、完整性、可用性中的哪一个?
【说明】Windows系统日志是记录系统中硬件、软件和系统问题的信息,同时还可以监视系统中发生的事件。用户可以通过它来检查错误发生的原因,或者寻找受到攻击时攻击者留下的痕迹。有一天,王工在夜间的例行安全巡检过程中,发现有异常日志告警,通过查看NTA全流量分析设备,找到了对应的可疑流量,请分析其中可能的安全事件。
【问题1】(2分)Windows系统提供的日志有三种类型,分别是系统日志、应用程序日志和安全日志,请问图3-1的日志最有可能来自哪种类型的日志?
【问题2】(2分)请选择Windows系统所采用的记录日志信息的文件格式后缀名。备选项:A.log B.txt C.xml D.evt
【问题3】(2分)访问Windows系统中的日志记录有多种方法,请问通过命令行窗口快速访问日志的命令名字(事件查看器)是什么?
【问题4】(2分)Windows系统通过事件ID来记录不同的系统行为,图3-1的事件ID为4625,请结合任务类别,判断导致上述日志的最有可能的情况。备选项:A.本地成功登录B. 网络失败登录 C.网络成功登录D. 本地失败登录
【问题5】(2分)王工通过对攻击流量的关联分析定位到了图3-2所示的网络分组,请指出上述攻击针对的是哪一个端口。
【问题6】(2分)如果要在Wireshark当中过滤出上述流量分组,请写出在显示过滤框中应输入的过滤表达式。
【问题7】(2分)Windows系统为了实现安全的远程登录使用了tls协议,请问图3-2中,服务器的数字证书是在哪一个数据包中传递的?通信双方是从哪一个数据包开始传递加密数据的?请给出对应数据包的序号。
【问题8】(2分)网络安全事件可分为有害程序事件、网络攻击事件、信息破坏事件、信息内容安全事件、设备设施故障、灾害性事件和其他事件。请问上述攻击属于哪一种网络安全事件?
【问题9】(2分)此类攻击针对的是三大安全目标即保密性、完整性、可用性中的哪一个?
参考答案详见解析
解析【问题1】安全日志
分析:Windows日志有三种类型:系统日志、应用程序日志和安全日志,它们对应的文件名为Sysevent.evt、Appevent.evt和Secevent.evt。这些日志文件通常存放在操作系统安装的区域“system32\config”目录下。系统日志包含由Windows系统组件记录的事件,记录系统进程和设备驱动程序的活动;应用程序日志包含计算机系统中的用户程序和商业程序在运行时出现的错误活动;安全日志记录与安全相关的事件,包括成功和不成功的登录或退出、系统资源使用事件(系统文件的创建、删除、更改)等。根据图3-1中的事件来源“Microsoft Windows security auditing”安全审计,可知该日志最有可能来自安全日志。
【问题2】D
分析Windows日志有三种类型:系统日志、应用程序日志和安全日志,它们对应的文件名为Sysevent.evt、Appevent.evt和Secevent.evt。日志文件的后缀名是.evt。
【问题3】eventvw
分析:通过命令行窗口快速访问事件查看器,可以使用命令“eventvwr”。也可以在开始菜单的运行中输入“eventvwr.msc”。
【问题4】B
分析:根据任务类别logon,说明是登录事件,事件ID:4624表示登录成功,4625表示登录失败,所以可以排除AC。另外事件日志详细信息中还会列出登录类型,题干中并没有列出说明,所以需要结合上下文来判断,根据问题5针对3389的远程桌面端口,以及图3-1的登录失败的事件频率,可以基本判定是通过远程桌面进行的暴力密码攻击,属于网络登录。
【问题5】3389
分析:根据图3-2所示的网络分组,发现是IP地址192.168.69.69的主机与IP地址192.168.1.100的主机之间的通信,由192.168.69.69向192.168.1.100发起了针对目标端口为3389的TCP链接,该端口对应的是远程桌面RDP服务,根据图3-1的登录失败的事件频率,可以基本判定是通过远程桌面进行的暴力密码攻击。
【问题6】ip.addr == 192.168.69.69 and ip.addr == 192.168.1.100
分析:图3-2中流量分组都是IP地址192.168.69.69的主机与IP地址192.168.1.100的主机之间的通信,所以可以设定两个IP地址的过滤表。即ip.addr == 192.168.69.69 and ip.addr == 192.168.1.100 。
【问题7】服务器数字证书在序号12162为的数据包中传递;通信双方是从序号为12168的数据包开始传递加密数据。
分析:SSL/TSL通过四次握手,图3-2的四次握手如下:1)客户端发送序号12161的数据包发起Client Hello请求;2)服务器回应序号12162的数据包Server Hello,其中包含协商版本信息、加密方法以及数字证书;3)客户端发送序号12164的数据包回应,其中包含约定好的HASH计算握手消息;4)服务器发送序号12165的数据包完成握手,其中包含密码加密一段握手消息。所以服务器传输数字证书在第二次握手阶段,数据包序号12162;四次握手完成后开始传递加密数据,对应序号是12168。
【问题8】网络攻击事件
分析:有害程序事件:是指插入信息系统的一段程序,会对信息系统的完整性、保密性和可用性产生危害,甚至影响营销系统的正常运转。计算机病毒、蠕虫事件、混合攻击程序事件等都是有害程序,这类事件具有故意编写、传播有害程序的特点。网络攻击事件:是指通过网络技术、利用系统漏洞和协议对信息系统实施攻击,对信息系统造成危害或造成系统异常的安全事件,如 DDoS 攻击、后门攻击、漏洞攻击等。信息破坏事件:是指通过网络等其他手段,对系统中的信息进行篡改或窃取、泄露等的安全事件,主要包括信息篡改、信息泄露等。信息内容安全事件:是指利用网络信息发布、传播危害国家安全、社会安全和公共利益安全的事件。设备实施故障:是指因信息系统本身的故障或人为破坏信息系统设备而导致的网络安全事件。灾害性事件:是指外界环境对系统造成物理破坏而导致的网络安全事件。题干表述的攻击是通过网络技术对信息系统造成一场的安全事件,属于网络攻击事件。
【问题9】保密性
分析:由于基本判定为利用3389端口进行的暴力密码攻击。针对的是保密性。
4.
试题四(共17分)阅读下列说明,回答问题1至问题5,将解答填入答题纸的对应栏内。
【说明】网络安全侧重于防护网络和信息化的基础设施,特别重视重要系统和设施、关键信息基础设施以及新产业、新业务和新模式的有序和安全。数据安全侧重于保障数据在开放、利用、流转等处理环节的安全以及个人信息隐私保护。网络安全与数据安全紧密相连,相辅相成。数据安全要实现数据资源异常访问行为分析,高度依赖网络安全日志的完整性。随着网络安全法和数据安全法的落地,数据安全已经进入法制化时代。
【问题1】(6分)2022年7月21日,国家互联网信息办公室公布的对滴滴全球股份有限公司依法做出网络安全审查相关行政处罚的决定,开出了80.26亿的罚单,请分析一下,滴滴全球股份有限公司违反了哪些网络安全法律法规?
【问题2】(2分)根据《中华人民共和国数据安全法》,数据分类分级已经成为企业数据安全治理的必选题。一般企业按数据敏感程度划分,数据可以分为一级公开数据、二级内部数据、三级秘密数据、四级机密数据。请问,一般员工个人信息属于几级数据?
【问题3】(2分)隐私可以分为身份隐私、属性隐私、社交关系隐私、位置轨迹隐私等几大类,请问员工的薪水属于哪一类隐私?
【问题4】(2分)隐私保护常见的技术措施有抑制、泛化、置换、扰动和裁剪等。若某员工的月薪为8750元,经过脱敏处理后,显示为5k~10k,这种处理方式属于哪种技术措施?
【问题5】(5分)密码学技术也可以用于实现隐私保护,利用加密技术阻止非法用户对隐私数据的未授权访问和滥用。若某员工的用户名为“admin”,计划用RSA对用户名进行加密,假设选取的两个素数p=47,q=71,公钥加密指数e=3。请问:(1)上述RSA加密算法的公钥是多少?(2)请给出上述用户名的16进制表示的整数值。(3)直接利用(1)中的公钥对(2)中的整数值进行加密是否可行?请简述原因。(4)请写出对该用户名进行加密的计算公式。
参考答案详见解析
解析【问题1】《网络安全法》、《数据安全法》、《个人信息保护法》
分析:2022年7月21日,央视新闻的公告原文如下:根据网络安全审查结论及发现的问题和线索,国家互联网信息办公室依法对滴滴全球股份有限公司涉嫌违法行为进行立案调查。经查实,滴滴全球股份有限公司违反《网络安全法》《数据安全法》《个人信息保护法》的违法违规行为事实清楚、证据确凿、情节严重、性质恶劣。7月21日,国家互联网信息办公室依据《网络安全法》《数据安全法》《个人信息保护法》《行政处罚法》等法律法规,对滴滴全球股份有限公司处人民币80.26亿元罚款,对滴滴全球股份有限公司董事长兼CEO程维、总裁柳青各处人民币100万元罚款。
【问题2】三级
分析: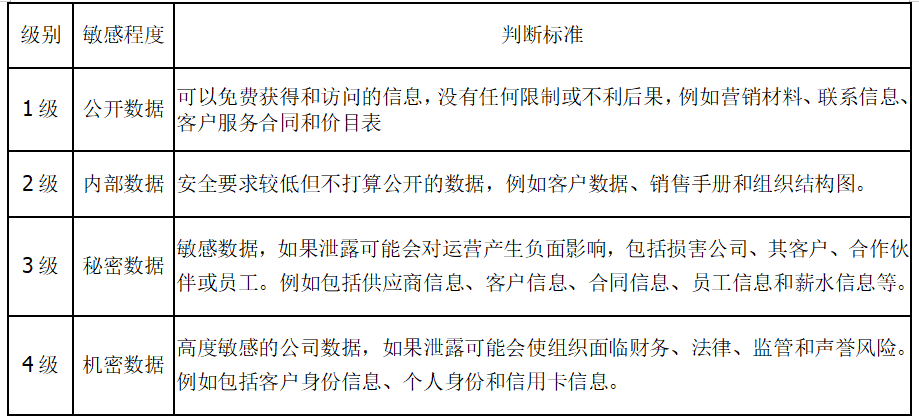
【问题3】属性隐私
分析:隐私保护的类型技术原理隐私可以分为几类,身份隐私、属性隐私、社交关系隐私、位置和轨迹隐私。1)身份隐私是指可以通过分析用户数据来识别特定用户的真实身份信息。2)属性隐私。信息是指用于描述个人用户的属性特征,如用户年龄、用户性别、用户工资、用户购物历史等。3)社交关系的隐私。社交关系隐私是指用户不愿意公开的社交关系信息。4)位置和轨迹隐私。位置隐私是指用户为防止个人敏感信息暴露而非自愿公开的位置轨迹数据和信息。目前位置和轨迹信息的来源主要有城市交通系统、GPS导航、行程规划系统、无线接入点和打车软件。
【问题4】泛化
分析:隐私保护常见的技术措施有抑制、泛化、置换、扰动和裁剪等。(1)抑制:通过数据置空的方式限制数据发布。(2)泛化:通过降低数据精度实现数据匿名。(3)置换:不对数据内容进行更改,只改变数据的属主。(4)扰动:在数据发布时添加一定的噪音,包括数据增删、变换等。(5)裁剪:将数据分开发布。若某员工的月薪为8750元,经过脱敏处理后,显示为5k~10k,这种处理方式显然通过降低数据警队实现数据匿名,属于泛化。
【问题5】(1)(3,3220)(2)0x61646D696E(3)不行,因为明文长度不能超过模数n(4)密文=明文^e mod n
分析:(1)RSA的秘钥生成过程:两个大质数p=47,q=71,p不等于q;模数n=p*q=47×71=3337;(p-1)(q-1)=3220;公钥加密指数e=3,e满足1
分析:2022年7月21日,央视新闻的公告原文如下:根据网络安全审查结论及发现的问题和线索,国家互联网信息办公室依法对滴滴全球股份有限公司涉嫌违法行为进行立案调查。经查实,滴滴全球股份有限公司违反《网络安全法》《数据安全法》《个人信息保护法》的违法违规行为事实清楚、证据确凿、情节严重、性质恶劣。7月21日,国家互联网信息办公室依据《网络安全法》《数据安全法》《个人信息保护法》《行政处罚法》等法律法规,对滴滴全球股份有限公司处人民币80.26亿元罚款,对滴滴全球股份有限公司董事长兼CEO程维、总裁柳青各处人民币100万元罚款。
【问题2】三级
分析:
【问题3】属性隐私
分析:隐私保护的类型技术原理隐私可以分为几类,身份隐私、属性隐私、社交关系隐私、位置和轨迹隐私。1)身份隐私是指可以通过分析用户数据来识别特定用户的真实身份信息。2)属性隐私。信息是指用于描述个人用户的属性特征,如用户年龄、用户性别、用户工资、用户购物历史等。3)社交关系的隐私。社交关系隐私是指用户不愿意公开的社交关系信息。4)位置和轨迹隐私。位置隐私是指用户为防止个人敏感信息暴露而非自愿公开的位置轨迹数据和信息。目前位置和轨迹信息的来源主要有城市交通系统、GPS导航、行程规划系统、无线接入点和打车软件。
【问题4】泛化
分析:隐私保护常见的技术措施有抑制、泛化、置换、扰动和裁剪等。(1)抑制:通过数据置空的方式限制数据发布。(2)泛化:通过降低数据精度实现数据匿名。(3)置换:不对数据内容进行更改,只改变数据的属主。(4)扰动:在数据发布时添加一定的噪音,包括数据增删、变换等。(5)裁剪:将数据分开发布。若某员工的月薪为8750元,经过脱敏处理后,显示为5k~10k,这种处理方式显然通过降低数据警队实现数据匿名,属于泛化。
【问题5】(1)(3,3220)(2)0x61646D696E(3)不行,因为明文长度不能超过模数n(4)密文=明文^e mod n
分析:(1)RSA的秘钥生成过程:两个大质数p=47,q=71,p不等于q;模数n=p*q=47×71=3337;(p-1)(q-1)=3220;公钥加密指数e=3,e满足1