计算机技术与软件《中级信息安全工程师(上午卷)》模拟试卷四
中级信息安全工程师
模拟试卷
共 75 题
455 次浏览
更新于 2026-09-28
一、单项选择题
下列每小题的选项中,只有一项是最符合题意的正确答案,多选、错选或不选均不得分。
1
人为的安全威胁包括主动攻击和被动攻击,以下属于主动攻击的是( )。
- A.后门
- B.流量分析
- C.信息窃取
- D.数据窥探
2
以下选项中,不属于生物识别中的表明行为特征方法的是( )。
- A.签名
- B.行走步态
- C.脸型
- D.语音
3
网络安全扫描不仅能够扫描并检测是否存在已知漏洞,还可以发现一些可疑情况和不当配置,如不明端口、弱口令等。网络安全扫描技术与防火墙、入侵检测系统互相配合,能够有效提高网络的安全性。一次完整的网络安全扫描不包括以下哪个阶段( )
- A.发现目标主机或网络
- B.根据检测到的漏洞看能否解决
- C.发现目标后进一步搜集目标信息
- D.根据搜集到的信息判断或者进一步测试系统是否存在安全漏洞
4
云计算与大数据的发展掀起个人隐私保护的新高潮,为了应对数字经济的新挑战,欧盟的( )明确提出了数据的携带权和被遗忘权。
- A.《关于涉及个人数据处理的个人保护以及此类数据自由流动的指令》
- B.《一般数据保护条例》
- C.《隐私和电子通信条例》
- D.《数据留存指令》
5
当一个TCP连接处于( )状态时等待应用程序关闭端口。
- A.CLOSED
- B.ESTABLISHED
- C.CLOSE-WAIT
- D.LAST-ACK
6
能够让不受信任的网页代码、JavaScript代码在一个受到限制的环境中运行,从而保护本地桌面系统的安全的是( )。
- A.同源安全策略
- B.浏览器沙箱
- C.XSS过滤
- D.基于信任访问
7
数据库中最小的加密单位是( )
- A.数据库
- B.表
- C.记录
- D.字段
8
计算机安全的主要目标不包括以下哪个选项( )
- A.防止未经授权的用户获取资源
- B.防止已经授权的用户获取资源
- C.防止合法用户以未授权的方式访问
- D.使合法用户经过授权后可以访问资源
9
计算机犯罪是指利用信息科学技术且以计算机为犯罪对象的犯罪行为。具体可以从犯罪工具角度、犯罪关系角度、资产对象角度、信息对象角度等方面定义。从(请作答此空)角度,计算机犯罪是以计算机和网络系统内的信息作为对象进行的犯罪,即计算机犯罪的本质特征是信息犯罪。
- A.犯罪工具角度
- B.犯罪关系角度
- C.资产对象角度
- D.信息对象角度
10
所谓个人位置隐私,是指由于服务或系统需要用户提供自身的"身份,位置,时间"三元组信息而导致的用户隐私泄露问题。( )是指在移动用户和位置服务提供商之间设置一个可信第三方匿名服务器,因此也被称为可信第三方体系结构。
- A.集中式体系结构
- B.客户/服务器体系结构
- C.B/S体系结构
- D.分布式体系结构
11
WPDRRC模型有6个环节和3大要素。其中,采用一切可能的高新技术手段,侦察、提取计算机犯罪分子的作案线索与犯罪证据,形成强有力的取证能力和依法打击手段,其简写是( )。
- A.W
- B.P
- C.R
- D.C
12
Windows系统中的( ),任何本地登录的用户都属于这个组。
- A.全局组
- B.本地组
- C.Interactive组
- D.来宾组
13
网页防篡改技术中,( )技术将篡改检测模块内嵌在Web服务器软件里,它在每一个网页流出时都进行完整性检查,对于篡改网页进行实时访问阻断,并予以报警和恢复。
- A.时间轮巡技术
- B.核心内嵌技术
- C.事件触发技术
- D.文件过滤驱动技术
14
在Kerberos认证系统中,用户首先向( )申请初始票据,然后从(请作答此空)获得会话密钥。
- A.域名服务器DNS
- B.认证服务器AS
- C.票据授予服务器TGS
- D.认证中心CA
15
《全国人民代表大会常务委员会关于维护互联网安全的决定》明确了可依照刑法有关规定追究刑事责任的行为。其中(请作答此空)不属于威胁社会主义市场经济秩序和社会管理秩序的行为;( )不属于威胁个人、法人和其他组织的人身、财产等合法权利的行为。
- A.利用互联网销售伪劣产品或者对商品、服务作虚假宣传
- B.利用互联网损坏他人商业信誉和商品声誉
- C.利用互联网编造并传播影响证券、期货交易或者其他扰乱金融秩序的虚假信息
- D.故意制作、传播计算机病毒等破坏性程序,攻击计算机系统及通信网络,致使计算机系统及通信网络遭受损害
16
一个密码系统如果用E表示加密运算,D表示解密运算,M表示明文,C表示密文,则下面描述必然成立的是( )。
- A.E(E(M))=C
- B.D(E(M))=M
- C.D(E(M))=C
- D.D(D(M))=M
17
PKI由多个实体组成,其中管理证书发放的是( ),证书到期或废弃后的处理方法是(请作答此空)。
- A.删除
- B.标记无效
- C.放于CRL并发布
- D.回收放入待用证书库
18
SSL协议使用的默认端口是( )。
- A.80
- B.445
- C.8080
- D.443
19
在访问Web站点时,为了防止第三方偷看传输的内容,可以采取的行动为( )
- A.将整个Internet划分成Internet、Intranet、可信、受限等不同区域
- B.在主机浏览器中加载自己的证书
- C.浏览站点前索要Web站点的证书
- D.通信中使用SSL技术
20
陷阱的攻击威胁类型属于( )。
- A.旁路控制威胁
- B.渗入威胁
- C.植入威胁
- D.授权侵犯威胁
21
以下选项中,( )是对密码分析者最不利的情况。
- A.仅知密文攻击
- B.已知明文攻击
- C.选择明文攻击
- D.选择密文攻击
22
在《重要信息系统灾难恢复指南》中,最高级的灾难恢复能力是( )
- A.备用场地支持
- B.电子传输及完整设备支持
- C.数据零丢失和远程集群支持
- D.实时数据传输及完整设备支持
23
《中华人民共和国网络安全法》规定,( )部门在履行网络安全监督管理职责中,发现网络存在较大安全风险或者发生安全事件的,可以按照规定的权限和程序对该网络的运营者的法定代表人或者主要负责人进行约谈。网络运营者应当按照要求采取措施,进行整改,消除隐患。
- A.县级以上人民政府
- B.市级以上人民政府
- C.省级以上人民政府
- D.网信办
24
计算机机房的耐火等级应不低于( )级。
- A.1级
- B.2级
- C.3级
- D.4级
25
刑法第二百八十六条(破坏计算机信息系统罪)违反国家规定,对计算机信息系统功能进行删除、修改、增加、干扰,造成计算机信息系统不能正常运行,后果特别严重的,处( )有期徒刑。
- A.三年以上
- B.十年以下
- C.五年以上
- D.五年以下
26
分组密码可以按不同的模式工作,实际应用的环境不同应采用不同的工作模式。以下关于电码本模式(ECB),说法不正确的是( )。
- A.ECB要求数据的长度是密码分组长度的整数倍,否则最后一个数据块将是短块,这时需要特殊处理。
- B.ECB方式是容易暴露明文的数据模式。
- C.ECB间接利用分组密码对明文的各分组进行加密
- D.电码本方式是分组密码的基本工作模式
27
一个加密系统数学符号描述如下:M是明文,C是密文,K是密钥,E是加密算法,D是解密算法,则( )。
- A.M=Ek (C)
- B.C=Dk (M)
- C.Dk是Ek的逆运算
- D.K=E(M)
28
自动专用IP地址(Automatic Private IP Address,APIPA)是IANA(Internet Assigned Numbers Authority)保留的一个地址块,它的地址范围是(请作答此空)。当( )时,使用APIPA。
- A.A类地址块10.254.0.0~10.254.255.255
- B.A类地址块100.254.0.0~100.254.255.255
- C.B类地址块168.254.0.0~168.254.255.255
- D.B类地址块169.254.0.0~169.254.255.255
29
( )是一种对信息系统构成潜在破坏的可能性因素,是客观存在的。
- A.脆弱性
- B.威胁
- C.资产
- D.损失
30
a=23,b=2,则满足a与b取模同余的是( )。
- A.4
- B.5
- C.6
- D.7
31
在Kerberos认证系统中,用户首先向(请作答此空)申请初始票据,然后从( )获得会话密钥。
- A.域名服务器DNS
- B.认证服务器AS
- C.票据授予服务器TGS
- D.认证中心CA
32
信息安全事件,是指由于自然或者( )以及软硬件本身缺陷或故障的原因,对信息系统造成危害或对社会造成负面影响的事件。
- A.故意
- B.无意
- C.人为
- D.过失
33
根据同源安全策略,a.com网页中的脚本只能修改( )网页中的内容。
- A.a.com
- B.ab.com
- C.b.com
- D.be.com
34
对于C2及以上安全级别的计算机系统来讲,( )是其必备的安全机制。
- A.审计功能
- B.过滤功能
- C.记录功能
- D.安全功能
35
《全国人民代表大会常务委员会关于维护互联网安全的决定》明确了可依照刑法有关规定追究刑事责任的行为。其中( )不属于威胁社会主义市场经济秩序和社会管理秩序的行为;(请作答此空)不属于威胁个人、法人和其他组织的人身、财产等合法权利的行为。
- A.利用互联网侮辱他人或者捏造事实诽谤他人
- B.非法截获、篡改、删除他人电子邮件或者其他数据资料,侵犯公民通信自由和通信秘密
- C.利用互联网进行盗窃、诈骗、敲诈勒索
- D.利用互联网销售伪劣产品或者对商品、服务作虚假宣传
36
入侵检测系统可以分为( )和基于网络数据包分析两种基本方式。
- A.基于主机分析
- B.基于操作系统分析
- C.基于数据库分析
- D.基于用户分析
37
2018年11月,作为补篇去年纳入国际标准的( )数字签名算法,以正文形式随ISO/IEC14888-3:2018《信息安全技术带附录的数字签名第3部分:基于离散对数的机制》最新一版发布。
- A.SM1/SM2
- B.SM3/SM9
- C.SM2/SM3
- D.SM2/SM9
38
普遍认为,( )位长的椭圆曲线密码的安全性相当于1024位的RSA密码。
- A.128
- B.64
- C.160
- D.256
39
隐私保护技术可以有多种。其中,采用加密技术在数据挖掘过程中隐藏敏感数据的方法属于( )。
- A.基于数据分析的隐私保护技术
- B.基于数据失真的隐私保护技术
- C.基于数据匿名化的隐私保护技术
- D.基于数据加密的隐私保护技术
40
Traditional IP packet forwarding analyzes the ( )IP address contained in the network layer header of each packet as the packet travels from its source to its final destination.A router analyzes the destination IP address independently at each hop in the network.Dynamic ( )protocols or static configuration builds the database needed to analyze the destination IP address (the routing table).The process of implementing traditional IP routing also is called hop-by-hop destination-based (请作答此空)routing.Although successful,and obviously widely deployed,certain restrictions,which have been realized for some time,exist for this method of packet forwarding that diminish is ( ).New techniques are therefore required to address and expand the functionality of an IP-based network infrastructure.This first chapter concentrates on identifying these restrictions and presents a new archiecture,known as multiprotocol ( )switching,that provides solutions some of these restrictions.
- A.anycast
- B.muticast
- C.broadcast
- D.unicast
41
Traditional IP packet forwarding analyzes the ( )IP address contained in the network layer header of each packet as the packet travels from its source to its final destination.A router analyzes the destination IP address independently at each hop in the network.Dynamic ( )protocols or static configuration builds the database needed to analyze the destination IP address (the routing table).The process of implementing traditional IP routing also is called hop-by-hop destination-based ( )routing.Although successful,and obviously widely deployed,certain restrictions,which have been realized for some time,exist for this method of packet forwarding that diminish is (请作答此空).New techniques are therefore required to address and expand the functionality of an IP-based network infrastructure.This first chapter concentrates on identifying these restrictions and presents a new archiecture,known as multiprotocol ( )switching,that provides solutions some of these restrictions.
- A.reliability
- B.flexibility
- C.stability
- D.capability
42
明密文链接方式(Plaintext and Ciphertext Block Chaining)中,设定明文M=(M1 ,M2 ,…,Mn ),密文C=( C1 ,C2 ,…,Cn ),则对应公式如下:
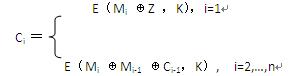
以下说法错误的是( )。
以下说法错误的是( )。
- A.Mi发生一位错误时,以后密文全都错误
- B.Ci发生一位错误时,以后密文全都错误
- C.当Mi 或Ci 中发生一位错误时,只影响邻接的有限密文
- D.明密文链接方式错误传播无界
43
Traditional IP packet forwarding analyzes the ( )IP address contained in the network layer header of each packet as the packet travels from its source to its final destination.A router analyzes the destination IP address independently at each hop in the network.Dynamic ( )protocols or static configuration builds the database needed to analyze the destination IP address (the routing table).The process of implementing traditional IP routing also is called hop-by-hop destination-based ( )routing.Although successful,and obviously widely deployed,certain restrictions,which have been realized for some time,exist for this method of packet forwarding that diminish is ( ).New techniques are therefore required to address and expand the functionality of an IP-based network infrastructure.This first chapter concentrates on identifying these restrictions and presents a new archiecture,known as multiprotocol (请作答此空)switching,that provides solutions some of these restrictions.
- A.cost
- B.cast
- C.mark
- D.label
44
Traditional IP packet forwarding analyzes the ( )IP address contained in the network layer header of each packet as the packet travels from its source to its final destination.A router analyzes the destination IP address independently at each hop in the network.Dynamic (请作答此空)protocols or static configuration builds the database needed to analyze the destination IP address (the routing table).The process of implementing traditional IP routing also is called hop-by-hop destination-based ( )routing.Although successful,and obviously widely deployed,certain restrictions,which have been realized for some time,exist for this method of packet forwarding that diminish is ( ).New techniques are therefore required to address and expand the functionality of an IP-based network infrastructure.This first chapter concentrates on identifying these restrictions and presents a new archiecture,known as multiprotocol ( )switching,that provides solutions some of these restrictions.
- A.routing
- B.forwarding
- C.transmission
- D.management
45
已知DES算法S盒如下:
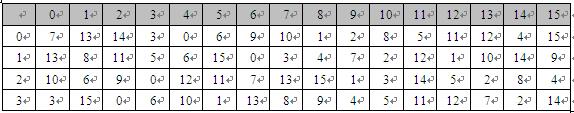
如果该S盒的输入为000101,则其二进制输出为( )。
如果该S盒的输入为000101,则其二进制输出为( )。
- A.1011
- B.1001
- C.0100
- D.0101
46
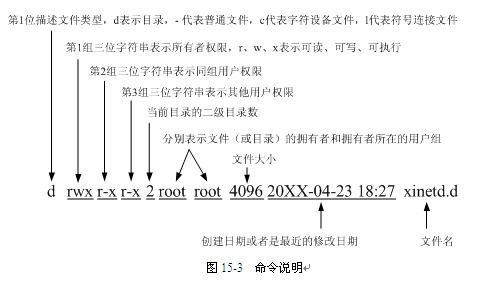
在Linux系统中可用ls -al命令列出文件列表,( )列出的是一个符号连接文件。
- A.drwxr-xr-x 2 root root 220 2009-04-14 17:30 doc
- B.-rw-r--r-- 1 root root 1050 2009-04-14 17:30 doc1
- C.lrwxrwxrwx 1 root root 4096 2009-04-14 17:30 profile
- D.drwxrwxrwx 4 root root 4096 2009-04-14 17:30 protocols
47
SHA-1的输出为( )位摘要。
- A.128
- B.64
- C.160
- D.256
48
计算机犯罪是指利用信息科学技术且以计算机为犯罪对象的犯罪行为。具体可以从犯罪工具角度、犯罪关系角度、资产对象角度、信息对象角度等方面定义。从(请作答此空)角度,计算机犯罪是指以计算机资产作为犯罪对象的行为。
- A.犯罪工具角度
- B.犯罪关系角度
- C.资产对象角度
- D.信息对象角度
49
( )负责研究制定鉴别与授权标准体系;调研国内相关标准需求。
- A.信息安全标准体系与协调工作组(WG1)
- B.涉密信息系统安全保密标准工作组(WG2)
- C.密码技术标准工作组(WG3)
- D.鉴别与授权工作组(WG4)
50
信息系统安全风险评估是信息安全保障体系建立过程中重要的评价方法和( )。
- A.信息来源
- B.决策机制
- C.处理依据
- D.衡量指标
51
在Windows系统中,默认权限最低的用户组是 ( ) 。
- A.guests
- B.administrators
- C.power users
- D.users
52
一个密码体制的破译依赖于对某一个经过深入研究的数学难题的解决,那么就认为相应的密码体制是( )。
- A.实际安全
- B.可证明安全
- C.无条件安全
- D.绝对安全
53
以下不符合防静电要求的是( )。
- A.穿合适的防静电衣服和防静电鞋
- B.在机房内直接更衣梳理
- C.用表面光滑平整的办公家具
- D.经常用湿拖布拖地
54
业务连续性管理框架中,( )涉及通过演练证明BCM的计划是有效的,并不断地维护,保持更新。
- A.确定BCM战略
- B.理解组织
- C.演练、维护和评审
- D.开发并实 施BCM响应
55
业务连续性管理是一个整体的管理过程,它能鉴别威胁组织潜在的影响,并且提供构建( )的管理架构,以及确保有效反应的能力以保护它的关键利益相关方的利益、声誉、品牌以及创造价值的活动。
- A.稳定机制
- B.弹性机制
- C.连续机制
- D.离散机制
56
Bell-LaPadual模型(简称BLP模型)是最早的一种安全模型,也是最著名的多级安全策略模型,BLP模型的特性规则是指( )。
- A.不可上读
- B.不可上写
- C.不可下读
- D.不可下写
57
无线局域网鉴别和保密体系WAPI是我国无线局域网安全强制性标准,以下说法错误的是( )
- A.WAPI采用单向加密的认证技术
- B.WAPI从应用模式上分为单点式和集中式两种
- C.WPI采用对称密码体制,实现加、解密操作
- D.WAPI的密钥管理方式包括基于证书和基于预共享密钥两种方式
58
对于(请作答此空)及以上安全级别的计算机系统来讲,审计功能是其必备的安全机制。
- A.D2
- B.B1
- C.C1
- D.C2
59
PKI由多个实体组成,其中管理证书发放的是(请作答此空),证书到期或废弃后的处理方法是( )。
- A.RA
- B.CA
- C.CRL
- D.LDAP
60
电子证据也称为计算机证据,是指在计算机或计算机系统运行过程中产生的,以其记录的内容来证明案件事实的电磁记录。与传统证据一样,电子证据必须是可信、准确、完整、符合法律法规的。同时,电子证据与传统证据不同,相对于传统证据,( )不是电子证据的特点。
- A.高科技性
- B.直观性
- C.易破坏性
- D.无形性
61
《信息安全产品测评认证管理办法》根据信息产品安全测评认证对象和要素的不同,将信息安全产品认证分为四种类型,其中不包括( )。
- A.产品功能认证
- B.产品认证
- C.信息系统安全认证
- D.信息安全服务认证
62
网络安全预警的分级主要考虑两个要素:( )与网络安全保护对象可能受到损害的程度。
- A.网络安全保护对象的重要程度
- B.网络安全保护对象的复杂程度
- C.网络安全保护对象的采购成本
- D.网络安全保护对象的承载用户数量
63
在我国,以下电子证据中,( )是合法的电子证据。
- A.委托私人侦探获取的电子证据
- B.委托民间证据调查机构获取的电子证据
- C.由法院授权机构或具有法律资质的专业机构获取的证据
- D.委托地下网探甚至专业机构所获取的电子证据
64
自动专用IP地址(Automatic Private IP Address,APIPA)是IANA(Internet Assigned Numbers Authority)保留的一个地址块,它的地址范围是( )。当(请作答此空)时,使用APIPA。
- A.通信对方要求使用APIPA 地址
- B.由于网络故障而找不到DHCP 服务器
- C.客户机配置中开启了APIPA 功能
- D.DHCP 服务器分配的租约到期
65
( )应该周期性地保存起来,以消除可能出现的信息丢失并让数据恢复过程更快完成。
- A.备份记录
- B.备份设备
- C.恢复记录
- D.恢复设备
66
《计算机信息系统安全保护等级划分准则》(GB17859-1999)中规定了计算机系统安全保护能力的五个等级,其中( )的计算机信息系统可信计算基满足访问监控器需求。
- A.访问验证保护级
- B.系统审计保护级
- C.安全标记保护级
- D.结构化保护级
67
所谓水印攻击,就是对现有的数字水印系统进行攻击。水印攻击方法有很多,其中,( )并不一定要移去水印,它的目标是对数据作一定的操作和处理,使得检测器不能检测到水印的存在。
- A.鲁棒性攻击
- B.表达攻击
- C.解释攻击
- D.法律攻击
68
Sql injection、XPath injection属于( )攻击。
- A.脚本注入
- B.跨站攻击
- C.XSS
- D.蠕虫
69
完善的签名应满足三个条件,不包含( )。
- A.数字签名必须作为所签文件的物理部分
- B.签名者事后不能抵赖自己的签名
- C.任何其他人不能伪造签名
- D.如果当事的双方关于签名的真伪发生争执,能够在公正的仲裁者面前通过验证签名来确认其真伪
70
对任何给定的hash函数值h,找到满足H(x)=h的x在计算上是不可行的。这是hash函数的( )特性。
- A.单向性
- B.抗弱碰撞性
- C.可逆性
- D.抗强碰撞性
71
根据《网络安全法》的规定,( )应当为公安机关、国家安全机关依法维护国家安全和侦查犯罪的活动提供技术支持和协助
- A.电信企业
- B.电信科研机构
- C.网络合作商
- D.网络运营者
72
( )是在风险评估的基础上,分析各种信息安全事件发生时对业务功能可能产生的影响,进而确定应急响应的恢复目标。
- A.风险评估
- B.业务影响分析
- C.制订应急响应策略
- D.制定网络安全预警流程
73
《商用密码产品生产管理规定》指出商用密码产品的品种和型号必须经( )批准。
- A.公安机关
- B.地方政府
- C.国家网信办
- D.国家密码管理局
74
Linux系统提供了一些查看进程信息的系统调用,下面不具有上述功能的命令是( )
- A.who
- B.ps
- C.top
- D.cd
75
Traditional IP packet forwarding analyzes the (请作答此空)IP address contained in the network layer header of each packet as the packet travels from its source to its final destination.A router analyzes the destination IP address independently at each hop in the network.Dynamic ( )protocols or static configuration builds the database needed to analyze the destination IP address (the routing table).The process of implementing traditional IP routing also is called hop-by-hop destination-based ( )routing.Although successful,and obviously widely deployed,certain restrictions,which have been realized for some time,exist for this method of packet forwarding that diminish is ( ).New techniques are therefore required to address and expand the functionality of an IP-based network infrastructure.This first chapter concentrates on identifying these restrictions and presents a new archiecture,known as multiprotocol ( )switching,that provides solutions some of these restrictions.
- A.datagram
- B.destination
- C.connection
- D.service
输入阅读码
查看答案与解析需要输入阅读码