返回试卷 在打印对话框中选择「另存为 PDF」即可下载

2024年5月计算机技术与软件《中级网络工程师(下午卷)》试题(网友回忆版)

中级网络工程师 / 历年真题 共 13 题 更新于 2026-09-28

一、问答题

根据题意回答合理正确答案。

1.
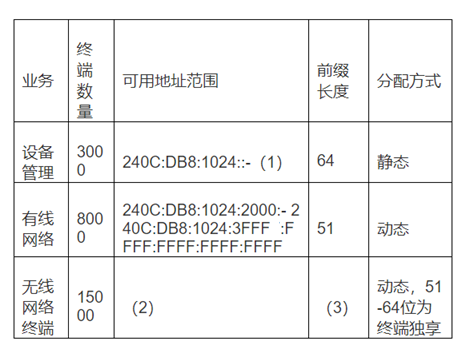
[问题1] (3分)新校区规划以双栈方式部署IPv6网络,分配的IPv6地址为240C:DB8:1024::/49。请将IPv6网络地址规划表补充完整题目图片试题一(20分)阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。[说明]某高校网络拓扑图,如下图所示,两校区核心 (CORE-1和CORE-2) 、出门防火墙 (NGFW-1和NGFW-2) 通过配置OSPF完成收敛,两校区相距40KM,两校区默认由本地出口进行互联网访问。题目图片请回答第1个问题

参考答案(1)240c:db8:1024:1FFF:FFFF:FFFF:FFFF:FFFF(2)240c:db8:1024:4000::~ 240c:db8:1024:7FFF:FFFF: FFFF:FFFF:FFFF(3) 50

解析
2.
[问题2] (4分)为实现NGFW-2与NGFW-1、CORE-2正常建立OSPF邻居关系,实现路由全收敛,网络工程师对NGFW-2进行相关配置请补充完善下列由trust到local的配置。[NGFW-21] firewall zone trust[NGFW-2-zone-trust] add interface GigabitEthernet 0/0/1[NGFW-2-zone-trust] add interface GigabitEthernet 0/0/2[NGFW-2] security-policy[NGFW_2-policy-security] rule name policy_1[NGFW-2-policy-security-rule-policy_1] source-zone trust[NGFW-2-policy-security-rule-policy_1] destination-zone( )[NGFW_2-policy-security-rule-policy_1] source-address( )[NGFW_2-policy-security-rule-policy 1] service protoco( )[NGW_2-policy-security-rule-policy_1] action ( )试题一(20分)阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。[说明]某高校网络拓扑图,如下图所示,两校区核心 (CORE-1和CORE-2) 、出门防火墙 (NGFW-1和NGFW-2) 通过配置OSPF完成收敛,两校区相距40KM,两校区默认由本地出口进行互联网访问。题目图片请回答第2个问题

参考答案详见解析

解析(4) local(5)10.0.0.2/30(6)icmp(7)permit
3.
[问题4] (3分)网络工程师接到故障报告,某终端用户时通时断,无法正常上网。在用户终端上测试显示如下信息。C:\users\xp> ipconfigWindows IP配置以太网适配器 以太网:   连接特定的 DNS 后缀 .......:才士题库   IPv4 地址 ............: 192.168.5.54   子网掩码  ............: 255.255.255.0   默认网关..............: 192.168.5.1C:\users\xp>arp-a接口:192.168.5.54—0x6Internet地址        物理地址     类型192.168.5.1     e0-e0-fc-b7-2d-88 动态192.168.5.59    38-C9-86-31-38-97 动态192.168.5.192   38-C9-86-31-38-9C 动态192.168.5.251   38-C9-86-31-38-9D 动态C:\users\xp>arp -a接口:192.168.5.54—0x6Internet地址        物理地址     类型192.168.5.1     e2-e8-f4-73-2f-60 动态192.168.5.59    38-C9-86-31-38-97 动态192.168.5.192   38-C9-86-31-38-9C 动态192.168.5.251   38-C9-86-31-38-9D 动态通过上图可以判断网络遭受了 ( ) 攻击,为解决该故障,网终工程师在用户电脑上配置了静态ARP绑定,同时,在设备( ) 上配置( ) 功能。试题一(20分)阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。[说明]某高校网络拓扑图,如下图所示,两校区核心 (CORE-1和CORE-2) 、出门防火墙 (NGFW-1和NGFW-2) 通过配置OSPF完成收敛,两校区相距40KM,两校区默认由本地出口进行互联网访问。题目图片请回答第4个问题

参考答案(8)ARP欺骗或ARP攻击    (9)CORE 2    (10)防ARP欺骗攻击
解析
4.
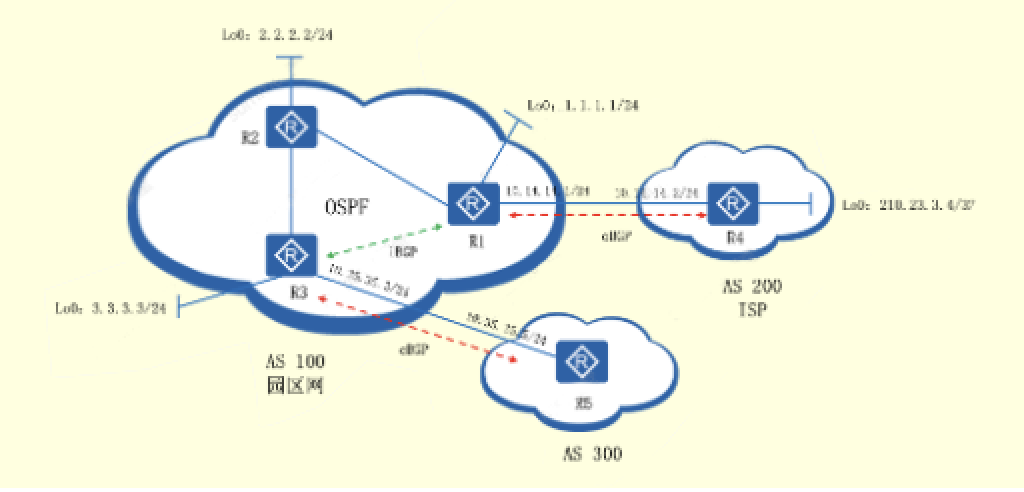
[问题1] (10分)各路由器IP地址等基本参数已正确配置,且R1、R3邻居关系已经建立且完成收敛,在R4配置本地回环Io0模拟ISP地址210.23.3.4/32,根据要求完成以下配置以R1为例配置BGP[R1]bgp ( )[R1-bgp] peer ( ) as-number ( ) //与R4建立BGP邻居关系[R1-bgp] peer 10.14.14.4 enable…[R1-bgp] peer 3.3.3.3 next-hop-local //作用是( )在R4将210.23.3.4/32引入BGP[R4] bgp 200[R4-bgp]( ) //将210.23.3.4/32引入BGP试题二 (20分)阅读以下说明,回答问题.[说明]某网络拓扑如下图所示,路由器R1、R2、R3通过OSPF实现网络互通,R1和R3建立iBGP居,R3和R5建立eBGP邻居关系,R1和R4建立eBGP邻居关系题目图片请回答第1个问题

参考答案(1)100(2)    10.14.14.4(3)  200(4)向对等体发布路由时将自身地址作为下一跳(5)network 210.23.3.4 255.255.255.255  或者import-route direct

解析
指定对等体的IP地址可以是以下三种:
直连对等体的接口IP地址。
直连对等体的子接口IP地址。
路由可达的对等体的Loopback接口地址。
本题根据后面的命令“peer 10.14.14.4 enable” 可知使用的是对端接口地址,并且地址是10.14.14.4。第(3)空的as number 是对端的自治系统号,也就是200.
当设备通过EBGP邻居学到路由再转发给其他IBGP邻居时,默认不修改下一跳,但其EBGP邻居发来的路由的下一跳都是其EBGP邻居的Peer地址,本端对等体所属AS域内的IBGP邻居收到这样的路由后,由于下一跳不可达导致路由效。因此,需要在ASBR上修改EBGP邻居发来的路由的Next_Hop,改变下一跳地址,使得发给IBGP邻居的路由的下一跳是其自身的地址,IBGP邻居收到这样的路由后(由于域内都配置了IGP)发现下一跳可达,路由即为活跃路由。缺省情况下,向IBGP对等体发布路由时,不修改下一跳地址。因此本题中的配置next-hop-lcoal 实际就是配置发布路由时将自身地址作为下一跳。
BGP协议支持通过以下两种方式引入路由:
Import方式:按协议类型将RIP、OSPF、IS-IS、静态路由和直连路由等协议的路由引入到BGP路由表中。
Network方式:将指定前缀和掩码的一条路由引入到BGP路由表中,该方式比Import更精确。
5.
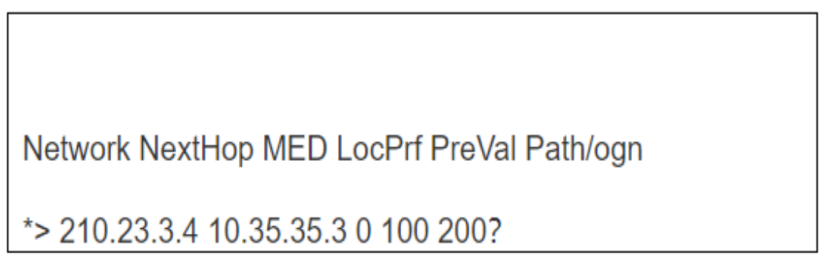
[问题2] (3分)上述配置完成后,路由器R5上210.23.3.4/32的路由信息如下图所示,但无法ping通210.23.3.4,请分析原因及解决方案题目图片试题二 (20分)阅读以下说明,回答问题.[说明]某网络拓扑如下图所示,路由器R1、R2、R3通过OSPF实现网络互通,R1和R3建立iBGP居,R3和R5建立eBGP邻居关系,R1和R4建立eBGP邻居关系题目图片请回答第2个问题

参考答案路由通告的问题,采用BGP路由反射解决

解析
从R5上的BGP路由表信息来看,已经获得了到达210.23.3.4的优选路由,下一跳是10.35.35.3。而在BGP协议中,为了防止AS内产生环路,BGP设备不将从IBGP对等体学到的路由通告给其他IBGP对等体。本例中,R2并没有与R1或者R3建立Ibgp,因此导致路由信息传输不畅(路由黑洞问题)。为了解决此问题,要求域内所有路由器,都需要运行bgp协议,并且都要求建立ibgp连接。但是域内路由器多,IBGP为了解决对等体的连接数量太多的问题,BGP设计了路由反射器和BGP联盟。
6.
[问题3] (7分)管理员计划采用BGP路由反射功能解决上述问题,路由反射功能需要遵循如下三条原则:从非客户机学到的路由,反射器发布给 ( );从客户机学到的路由,反射器发布给 ( );从eBGP邻居学到的路由,反射器发布给所有非客户机和客户机。#BGP反射器配置片段,配置R1为反射器、R2为客户端…略去R2和R1建立BGP邻居配置[R1-bgp] reflector cluster-id 12 //该条命令的作用是 ( )[R1-bgp] peer ( ) reflect-client试题二 (20分)阅读以下说明,回答问题.[说明]某网络拓扑如下图所示,路由器R1、R2、R3通过OSPF实现网络互通,R1和R3建立iBGP居,R3和R5建立eBGP邻居关系,R1和R4建立eBGP邻居关系题目图片请回答第3个问题

参考答案(6)(7)(8)配置路由反射器id为12(9)2.2.2.2

解析
为保证IBGP对等体之间的连通性,需要在IBGP对等体之间建立全连接(Full-mesh)关系。假设在一个AS内部有n台BGP设备,那么应该建立的IBGP连接数就为n(n-1)/2。当IBGP对等体数目很多时,对网络资源和CPU资源的消耗都很大。利用路由反射器可以解决这一问题。
在一个AS内,其中一台BGP设备作为路由反射器RR(Route Reflector),其他BGP设备作为客户机(Client)。客户机与路由反射器之间建立IBGP连接。路由反射器和它的客户机组成一个集群(Cluster)。路由反射器在客户机之间反射路由信息,客户机之间不需要建立BGP连接。路由反射器和它的客户机组成一个集群(Cluster)。在一个AS内,每个路由反射器使用唯一的CLUSTER_ID作为标识。
当路由反射器收到对等体发来的路由,首先使用BGP选路策略来选择最佳路由。在向IBGP邻居发布学习到的路由信息时,RR按照如下规则发布路由。
从非客户机IBGP对等体学到的路由,发布给此RR的所有客户机。
从客户机学到的路由,发布给此RR的所有非客户机和客户机。
从EBGP对等体学到的路由,发布给所有的非客户机和客户机。
RR的配置方便,只需要对作为反射器的BGP设备进行配置,客户机并不需要知道自己是客户机。
peer { ipv4-address | group-name | ipv6-address } reflect-client
配置peer reflect-client命令的BGP设备作为路由反射器,并同时将指定的对等体(组)作为其客户机。本题中的R2的地址是2.2.2.2.
7.
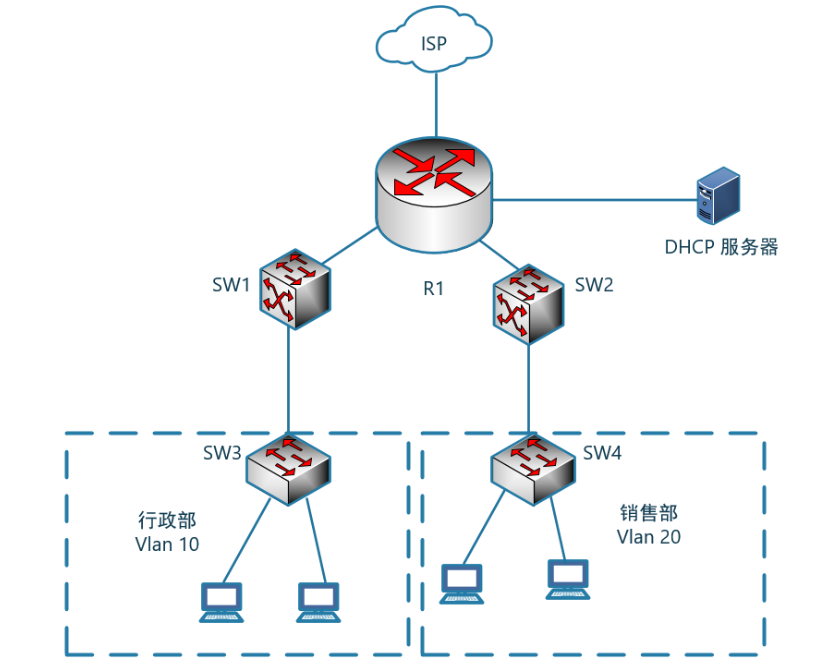
[问题1] (4分)要求实现骨干链路几余,需要在哪些设备之间增加连线,增加连线后还需要配置什么避免形成二层环路?试题三(20分)将解答填入对应的解答栏内[说明]某单位网络拓扑如下图所示。SW1-SW2为核心层交换机,PC网关配置在核心交换机,SW3-SW4为接入层交换机。行政部PC划为vlan 10,销售部PC划为vlan 20。题目图片请回答第1个问题

参考答案需要在 SW1 与 SW2 之间;SW3 与 SW2 之间:SW4与 SW1 之间增加连线。增加连线需要配置生成树协议避免二层环路。

解析
要求实现骨干链路冗余,那就必须在骨干设备之间增减冗余线路。
8.
[问题2] (4分)要求vlan 10的网关默认配置在SW1上,v1an 20的网关默认配置在SW2上,SW1和SW2任意一台设备故障后,不影响PC访问网关,请写出配置要点。试题三(20分)将解答填入对应的解答栏内[说明]某单位网络拓扑如下图所示。SW1-SW2为核心层交换机,PC网关配置在核心交换机,SW3-SW4为接入层交换机。行政部PC划为vlan 10,销售部PC划为vlan 20。题目图片请回答第2个问题

参考答案1、在Sw1的VLANIF 10上创建VRRP备份组1,配置Sw1在该备份组中的优先级为120;在Sw1的VLANIF 20上创建VRRP备份组2,优先级默认2、在Sw2的VLANIF 20上创建VRRP备份组1,配置Sw2在该备份组中的优先级为120;在Sw2的VLANIF 20上创建VRRP备份组2,优先级默认3、设置PC网关为对应VLAN的虚拟网关

解析
根据题目描述,此处应该使用VRRP协议。在SW1和SW2两个设备之间配置两个VRRP组,SW1在一个组中优先级高,SW2在另一个组中优先级高即可实现。
9.
[问题3] (4分)要求配置PC能通过DHCP服务器正常获取IP地址,请写出配置要点。试题三(20分)将解答填入对应的解答栏内[说明]某单位网络拓扑如下图所示。SW1-SW2为核心层交换机,PC网关配置在核心交换机,SW3-SW4为接入层交换机。行政部PC划为vlan 10,销售部PC划为vlan 20。题目图片请回答第3个问题

参考答案1、DHCP 服务器上配置对应不同 VLAN的地址池,网关地址,DNS 地址等2、SW1与 SW2作为PC的网关设备,需要在SW1与 SW2 启用 DHCP 服务,配置 DHCP 中继,指向 DHCP 服务器地址。

解析
从本题的拓扑图中可以看到,dhcp服务器与客户机处于不同的IP网段,因此中间必须配置dhcp中继,使得dhcp服务器可以跨网段工作。
10.
[问题4] (4分)为了实现终端PC安全防护,要求各PC均不能互访,请写出配置要点。试题三(20分)将解答填入对应的解答栏内[说明]某单位网络拓扑如下图所示。SW1-SW2为核心层交换机,PC网关配置在核心交换机,SW3-SW4为接入层交换机。行政部PC划为vlan 10,销售部PC划为vlan 20。题目图片请回答第4个问题

参考答案在 SW3 和 SW4 配置端口隔离,将所有接入 PC 的端口放入到相同组中,实现 PC之间互相隔离。

解析
Vlan 内部的主要要不能互访,可以配置端口隔离实现。如利用mux-vlan中的Separate VLAN(隔离型从VLAN)也可以实现。
11.
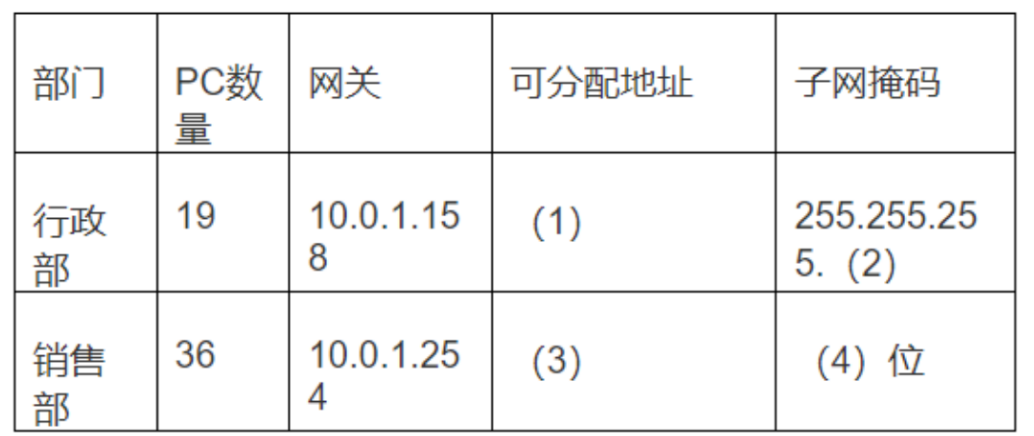
[问题5] (4分)请按照IP地址最小范围规划要求完成下表题目图片试题三(20分)将解答填入对应的解答栏内[说明]某单位网络拓扑如下图所示。SW1-SW2为核心层交换机,PC网关配置在核心交换机,SW3-SW4为接入层交换机。行政部PC划为vlan 10,销售部PC划为vlan 20。题目图片请回答第5个问题

参考答案(1)10.0.1.129-10.0.1.157(2)224(3)10.0.1.193-10.0.1.253(4)26

解析
IP地址计算题。根据提供的主机数量直接计算即可。行政部的地址范围是10.0.1.128~10.0.1.159;销售部需要64个地址,取值范围是10.0.1.192~10.0.1.255。
12.
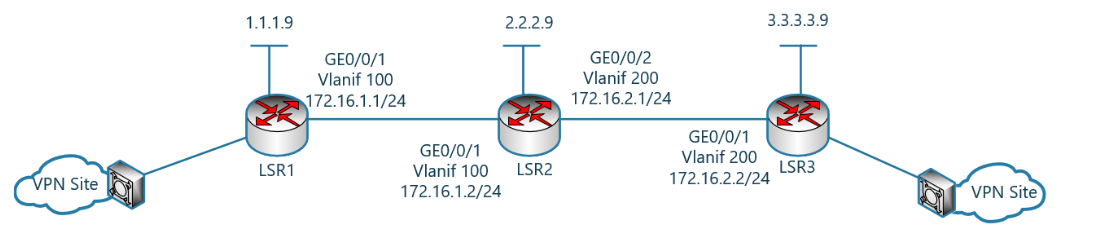
[问题1] (6分)MPLS基于 ( ) 进行转发,进行MPLS标签交换和报文转发的网络设备称为 ( ) ,构成MPLS域 (MPLS Domain) 。位于MPLS域边缘、连接其他网络设备的LSR称为 ( ),区域内部的LSR称为核心LSR (Core LSR)IP报文进入MPLS网络时,MPLS入口设备分析IP报文的内容并为其添加合适的标签,所有MPLS网络中的LSR根据标签转发数据。当该IP报文离开MPLS网络时,标签由出口LER弹出IP报文在MPLS网络中经过的路径称为 ( )。LSP是一个单向路径,与数据流的方向一致LSP的入口LER称为 ( ) ; 位于LSP中间的LSR称为中间节点(Transit) ,LSP的出口LER称为 ( ) 。一条LSP可以有0个、1个或多个中间节点,但只有一个入节点和一个出节点。(1)-(6)备选答案
A.标签交换路由器LSR(LabelSwitchingRouter)
B.标签交换路径LSP(LabelSwitchedPath)
C.标签
D.入节点(Ingress)
E.边缘路由器LER(LabelEdgeRouter)
F.出节点(Egress)试题四 (15分)阅读以下说明,回答问题(说明]某公司计划在骨千网络上建立静态MPLS,以便部署L2VPN或者L3VPN业务。其网络拓扑结构如下所示。题目图片请回答第1个问题?

参考答案(1)c(2)a(3)e(4)b(5)d(6)f

解析
本题来自华为MPLS技术文档。MPLS基于标签进行转发进行,MPLS标签交换和报文转发的网络设备称为标签交换路由器LSR(Label Switching Router);由LSR构成的网络区域称为MPLS域(MPLS Domain)。位于MPLS域边缘、连接其他网络的LSR称为边缘路由器LER(Label Edge Router),区域内部的LSR称为核心LSR(Core LSR)。IP报文进入MPLS网络时,MPLS入口的LER分析IP报文的内容并且为这些IP报文添加合适的标签,所有MPLS网络中的LSR根据标签转发数据。当该IP报文离开MPLS网络时,标签由出口LER弹出。
IP报文在MPLS网络中经过的路径称为标签交换路径LSP(Label Switched Path)。LSP是一个单向路径,与数据流的方向一致。
LSP的入口LER称为入节点(Ingress);位于LSP中间的LSR称为中间节点(Transit);LSP的出口LER称为出节点(Egress)。一条LSP可以有0个、1个或多个中间节点,但有且只有一个入节点和一个出节点。
根据LSP的方向,MPLS报文由Ingress发往Egress,则Ingress是Transit的上游节点,Transit是Ingress的下游节点。同理,Transit是Egress上游节点,Egress是Transit的下游节点。
13.
[问题2] (9分)上图中,骨干网络中已完成路由协议配置,各个节点之间可以互通。下面是为该网络配置静态MPLS的代码,请将下面的配置代码补充完整#使能LSR-1及各接口的MPLS功能[LSR-1] mpls ( )1.1.1.9[LSR-1] ( )[LSR-1-mpls] quit[LSR-1] interface ( ) 100[LSR-1-vlanif100] mpls[LSR-1-vlanif100] quit#创建从LSR-1到LSR-3的静态LSP[LSR-1] static-lsp ingress LSP1 destination 3.3.3.9 32nexthop 172.16.1.2 ( ) 20[LSR 2] static-lsp transit LSP1 incoming-interface vlanif 100 in-label ( ) nexthop 172.16.1.2 out-label ( )[LSR 3] static-lsp egress LSP1 incoming-interface vlanif 200 ( )  40#创建从LSR 3到LSR 1静态LSP[LSR 3] static-lsp ingress LSP2 destination 1.1.1.9 32nexthop 172.16.1.1 out-label 30[LSR 2] static-lsp transit LSP2 incoming-interface vlanif 200in-label ( ) nexthop 172.16.1.1 out-label 60[LSR 1] static-Isp egress LSP2 incoming-interface vlanif 100in-label ( )试题四 (15分)阅读以下说明,回答问题(说明]某公司计划在骨千网络上建立静态MPLS,以便部署L2VPN或者L3VPN业务。其网络拓扑结构如下所示。题目图片请回答第2个问题

参考答案(7)lsr-id(8)mpls(9)vlanif(10) out-label(11)20(12)40(13)in-label(14)30(15)60

解析
本题完全可以根据上下文之间的对应的标签关系来解决标签的填空。尽管这些内容我们不是非常熟悉,但是命题的方式大大降低了难度,只需要仔细对照上下文,基本可以正确填写。